
هکر کلاه سفید کیست؟ شغل تست نفوذ، درآمد و راه قانونی ورود
گروه شغلیهکر کلاه سفید کسی است که با اجازه کتبی صاحب یک سیستم، دنبال راه نفوذ به آن میگردد تا پیش از مهاجم واقعی بسته شود. اسم رسمی این کار تست نفوذ است. این صفحه میگوید چه چیزی آن را قانونی میکند، آگهیهای امروز چه میخواهند و از کجا میشود شروع کرد.
تست راه تا کار نشان میدهد کار تحلیلی، دقیق و پرچالش امنیت چقدر با علاقهها و شخصیتت جور است.
هکر کلاه سفید کیست و تست نفوذ چیست؟
تست نفوذ آزمونی امنیتی است که در آن ارزیاب، مثل یک مهاجم واقعی ولی در محدودهای که از قبل توافق شده، دنبال راهی برای دور زدن حفاظت یک برنامه، سیستم یا شبکه میگردد. نتیجه کار گزارشی است که میگوید کدام ضعفها پیدا شد و چطور باید بسته شود. در طبقهبندی رسمی مشاغل آمریکا، «Penetration Tester» شغل جداگانهای است و نوشتن گزارش یافتهها از اصلیترین کارهایش است.
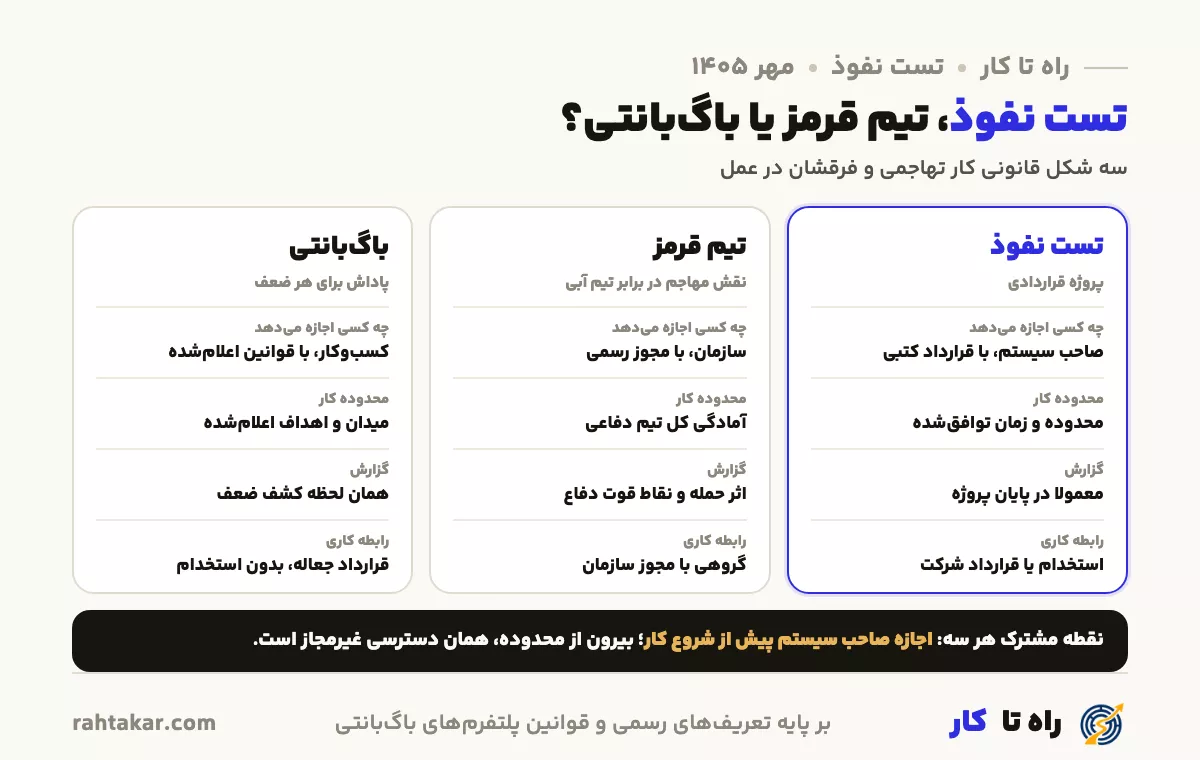
تیم قرمز همین کار را بزرگتر انجام میدهد: گروهی که با مجوز سازمان، نقش یک مهاجم را بازی میکند تا معلوم شود تیم دفاعی، یعنی تیم آبی، در عمل چقدر آماده است.
تست نفوذ با ارزیابی آسیبپذیری چه فرقی دارد؟
ارزیابی آسیبپذیری فهرستی از ضعفهای احتمالی یک سیستم میدهد. تست نفوذ یک قدم جلوتر میرود: ارزیاب در همان محدوده توافقشده بررسی میکند که آیا چند ضعف کنار هم راهی برای دسترسی بیشتر باز میکنند یا نه. برای همین تست نفوذ قرارداد دقیقتری میخواهد و نتیجهاش برای مدیر سازمان روشنتر است.
باگبانتی کجای این تصویر است؟
در تست نفوذ قراردادی، یک تیم در زمان مشخص کار میکند و معمولا در پایان پروژه گزارش میدهد. در باگبانتی، کسبوکار محدوده و پاداش هر نوع ضعف را اعلام میکند و هر کس ضعفی پیدا کند، همان لحظه گزارشش را میفرستد. تست نفوذ، تیم قرمز و باگبانتی یک چیز مشترک دارند: اجازه صاحب سیستم پیش از شروع کار.
در شرح وظایف رسمی این شغل، مستند کردن یافتهها و نوشتن گزارش برای مدیران کنار خود آزمون آمده است و بهروز ماندن درباره روشهای تازه مهاجمان هم جزو کار است. در آمریکا بیشتر این شغلها مدرک کارشناسی و چند سال سابقه کار مرتبط میخواهند؛ یعنی کمتر کسی مستقیم از کلاس درس به تست نفوذ میرسد.
فرق هکر کلاه سفید و کلاه سیاه
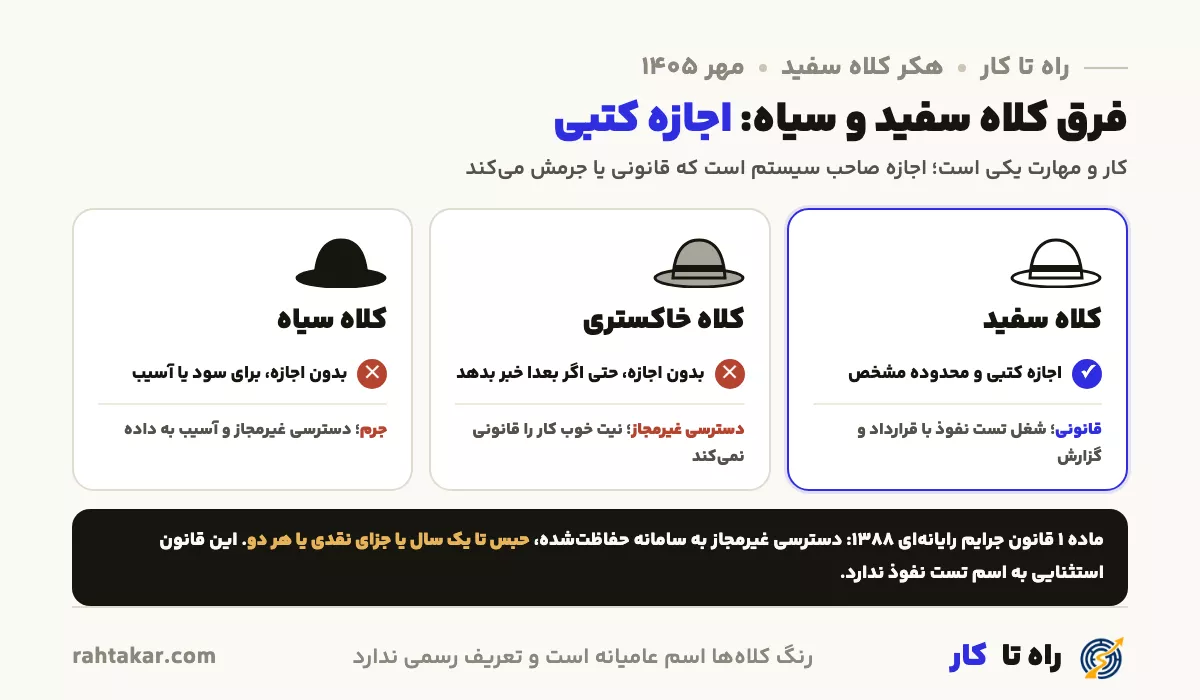
کلاه سفید، سیاه و خاکستری اسمهایی از فرهنگ عامهاند و هیچ نهاد رسمی تعریفشان نکرده است. فرق واقعی را یک سوال روشن میکند: صاحب سیستم اجازه داده یا نه؟
| اجازه کتبی صاحب سیستم | از نظر قانون | |
|---|---|---|
| کلاه سفید | دارد، با محدوده و قوانین مشخص | کار قانونی؛ شغل و قرارداد |
| کلاه خاکستری | ندارد، هرچند بعدا ضعف را خبر بدهد | همان دسترسی غیرمجاز است |
| کلاه سیاه | ندارد، برای سود یا آسیب | جرم |
هک قانونی یعنی چه؟
طبق ماده ۱ قانون جرایم رایانهای مصوب ۱۳۸۸، هر کس بهطور غیرمجاز به داده یا سامانهای که با تدابیر امنیتی حفاظت شده دسترسی پیدا کند، به حبس تا یک سال یا جزای نقدی یا هر دو محکوم میشود. این قانون استثنایی به اسم تست نفوذ ندارد؛ چیزی که کار را قانونی میکند، اجازه و قرارداد کتبی صاحب سیستم است که محدوده کار را روشن میکند. همین قانون ساختن و پخش ابزاری را که فقط برای جرم رایانهای است و آموزش ارتکاب این جرمها را هم جرم میداند.
«هک برای تمرین» روی سایت دیگران، حتی بدون آسیب، دسترسی غیرمجاز است. تمرین قانونی یعنی آزمایشگاه شخصی روی سیستمهای خودت، محیطهای تمرینی که برای همین ساخته شدهاند، یا برنامههای باگبانتی با قوانین اعلامشده.
قوانین یک برنامه باگبانتی چه مرزی میگذارد؟
قوانین یک پلتفرم ایرانی باگبانتی نشان میدهد مرز کار قانونی در عمل کجاست: آزمون فقط در میدان و اهداف اعلامشده، هیچ تلاشی برای دسترسی به اطلاعات، تخریب یا انتشار آن، هیچ کاری که سرویس را از دسترس خارج کند، رازداری تا پنج سال بعد از پایان قرارداد، و برای کسی که زیر ۱۸ سال است، همکاری فقط از راه ولی یا قیم قانونی. مالیات پاداش هم با خود شکارچی است.
ارزیابی امنیتی در ایران با کدام نهاد است؟
ارزیابی امنیتی محصولات بومی، مثل نرمافزارها و تجهیزات شبکه، در ایران با آزمایشگاههای مستقلی انجام میشود که باید به دولت گزارش بدهند. در گزارشی از خرداد ۱۳۹۹، شش آزمایشگاه برای این کار نام برده شده بود و از سال ۱۳۹۲ تا آن زمان ۷۳ گواهی امنیتی برای محصولات بومی صادر شده بود. معاون مرکز افتا در شهریور ۱۴۰۵ گفته است سازمانها طبق قانون باید یک و نیم درصد بودجه خود را به امنیت سایبری اختصاص بدهند، اما بسیاری از آن را صرف خرید سرور و تجهیزات میکنند. اینها نشان میدهد بخشی از کار امنیت در ایران با ارزیابیها و الزامهای رسمی گره خورده است.
شغل هکر کلاه سفید: دو شغل این گروه
هر شغل صفحه و مسیر دوره خودش را دارد:
کارشناس تست نفوذ
تست نفوذ وب، شبکه و موبایل با قرارداد؛ ۴۴ آگهی در مهر ۱۴۰۵.
تازه نفس: ۷ دورهماهر: ۸ دورهسوپرحرفهای: ۸ دورهمهندس معکوس
تحلیل نرمافزار و بدافزار برای فهمیدن رفتارش؛ ۳ آگهی، کمیاب و تخصصی.
تازه نفس: ۶ دورهماهر: ۷ دورهسوپرحرفهای: ۶ دوره
استخدام هکر کلاه سفید: آگهیها چه میگویند؟
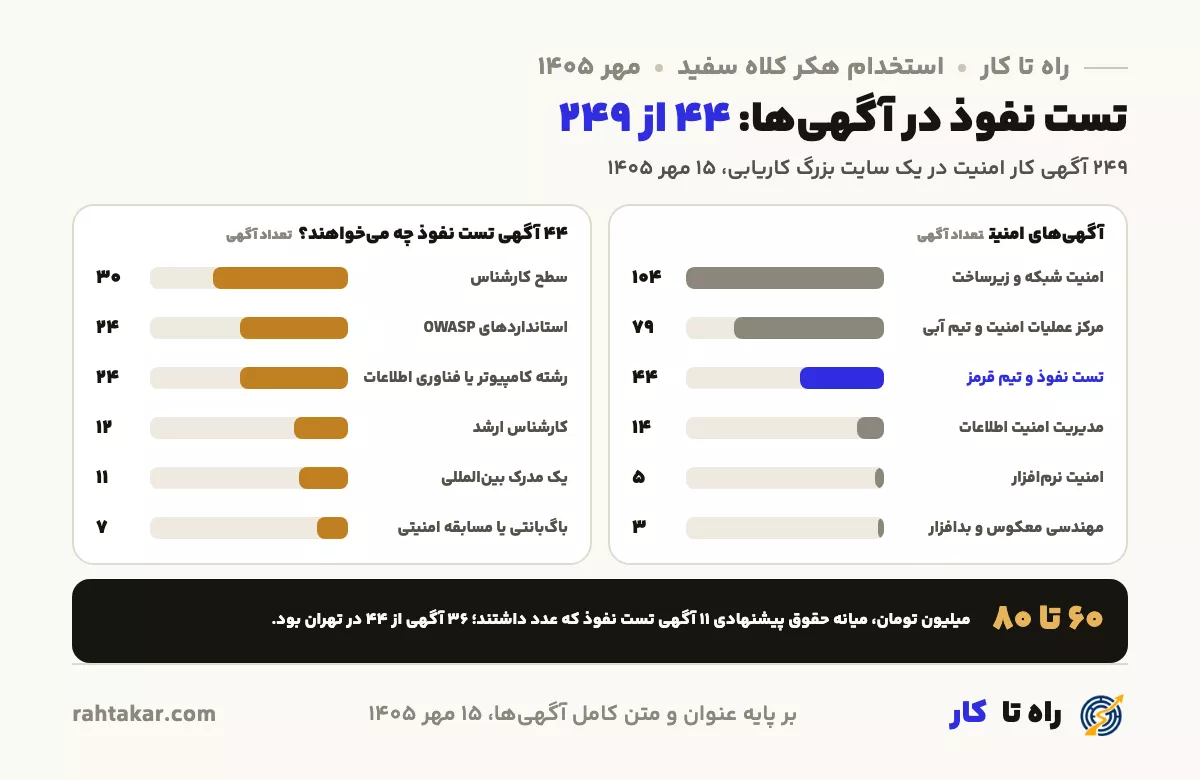
از ۲٬۸۴۹ آگهی که با کلمههایی مثل تست نفوذ، امنیت شبکه و SOC پیدا شد، ۲۴۹ آگهی کار امنیت بود. فقط ۴۴ آگهی کار تهاجمی میخواستند؛ یعنی تست نفوذ، تیم قرمز یا ارزیابی امنیتی. بقیه کار دفاعی بود: پایش هشدارها در مرکز عملیات امنیت، فایروال و امنیت شبکه، و مدیریت امنیت اطلاعات. کارفرمای ۲۸ آگهی تست نفوذ شرکتهای فناوری اطلاعات بودند و بعد خدمات آنلاین، مخابرات، بانکها و شرکتهای مالی.
آگهیهای تست نفوذ چه میخواهند؟
- ۳۰ آگهی در سطح کارشناس و ۱۲ آگهی کارشناس ارشد بودند؛ آگهی کارآموزی تست نفوذ نبود.
- ۲۴ آگهی استانداردهای امنیت وب OWASP را نام برده بودند و بیشترشان گزارشنویسی را جزو کار نوشته بودند.
- ۲۴ آگهی رشته کامپیوتر یا فناوری اطلاعات خواسته بودند و ۱۱ آگهی کارت پایان خدمت.
- ۱۱ آگهی یک مدرک بینالمللی را نام برده بودند، بیشتر OSCP و CEH، و ۷ آگهی سابقه باگبانتی یا مسابقه امنیتی را امتیاز دانسته بودند.
آگهیهای SOC و امنیت شبکه چهار برابر بیشترند و سطح کارآموز و لایه یک هم دارند؛ برای همین خیلیها کار امنیت را از دفاع شروع میکنند.
حقوق متخصص تست نفوذ در ۱۴۰۵
ماهانه و خالص، سطح کارشناس در تهران، ۱۴۰۴. این عدد مربوط به کلِ گروه تست نفوذ و امنیت تهاجمی است، نه یک عنوان شغلی خاص.
سالانه و ناخالص، عددِ میانه. میانهی ۲ شغلِ این گروه. منبع: ادارهی آمار کار آمریکا (۲۰۲۵) و Job Bank کانادا (۲۰۲۵).
| آگهی | آگهی با عدد حقوق | حقوق پیشنهادی |
|---|---|---|
| تست نفوذ و تیم قرمز | ۱۱ از ۴۴ | ۶۰ تا ۸۰ |
| مرکز عملیات امنیت (SOC) | ۲۵ از ۷۹ | ۵۰ تا ۸۰ |
| امنیت شبکه و زیرساخت | ۳۷ از ۱۰۴ | ۴۰ تا ۶۰ |
گزارشهای معتبر حقوق ۱۴۰۵، تست نفوذ را جزو مشاغل امنیت شبکه حساب میکنند. میانه حقوق دریافتی خالص کارشناس این گروه در تهران در پایان ۱۴۰۴، ۳۴ میلیون تومان در ماه بود و نیمی بین ۲۸ تا ۴۱ میلیون میگرفتند؛ درخواستشان برای ۱۴۰۵ میانه ۴۸ میلیون بود. کارشناس ارشد امنیت در کل کشور میانه ۶۰ میلیون دریافت میکرد.
حقوق پیشنهادی آگهیها
از ۴۴ آگهی تست نفوذ فقط ۱۱ آگهی عدد حقوق داشتند و میانه حداقل و حداکثرشان ۶۰ و ۸۰ میلیون تومان بود؛ با این تعداد کم، این عدد را نشانه بگیر، نه قاعده. آگهیهای SOC ۵۰ تا ۸۰ و امنیت شبکه ۴۰ تا ۶۰ میلیون پیشنهاد داده بودند.
درآمد هکر کلاه سفید از باگبانتی
در باگبانتی، یک کسبوکار محدوده و قوانین را اعلام میکند و برای هر ضعف تاییدشده پاداش میدهد. شرایط یک پلتفرم ایرانی باگبانتی روشن است: قرارداد جعاله است و استخدامی در کار نیست، هر ضعف فقط به اولین کسی که گزارشش کرده پاداش میدهد، کار بیرون از محدوده ممنوع است و پیگرد قانونی دارد، و برای پرداخت، مشخصات هویتی و بانکی لازم است. پس باگبانتی درآمد ثابت نیست؛ راهی برای تمرین قانونی و ساختن سابقه است. پلتفرمهای خارجی مثل HackerOne کسانی را که استفادهشان قوانین تحریم را نقض کند کنار گذاشتهاند و پیش از پرداخت، محل اقامت و ملیت را میپرسند.
حقوق متخصص تست نفوذ در آمریکا و کانادا
این عددها حقوق سالانه پیش از مالیات کارشناسان تست نفوذ و امنیت در همان کشورهاست، هر کدام به ارز خودش.
چگونه هکر کلاه سفید شویم؟
راهی که آگهیها نشان میدهند، از پایه به تخصص:
- ۱
شبکه و لینوکس
تا ندانی شبکه و سیستمعامل چطور کار میکنند، ضعفشان را هم نمیفهمی؛ بیشتر آگهیهای امنیت این را میخواهند.
- ۲
برنامهنویسی و وب
پایتون یا یک زبان اسکریپت، و اینکه یک برنامه وب از درخواست تا پایگاه داده چطور کار میکند.
- ۳
امنیت پایه
مفاهیم امنیت اطلاعات و استانداردهای امنیت وب؛ دورههایی مثل Security+ همین را درس میدهند.
- ۴
تمرین قانونی
آزمایشگاه شخصی، محیطهای تمرینی و مسابقههای CTF؛ هیچوقت روی سیستمی که اجازهاش را نداری.
- ۵
اولین کار
کار در SOC یا امنیت شبکه، یا برنامه باگبانتی؛ سابقه واقعی و گزارشهای خوب، رزومه این شغل است.
رشته هکر کلاه سفید در دانشگاه
در کنکور ۱۴۰۵ رشته کارشناسی غیرنظامی با اسم امنیت یا هک نبود. راه معمول، کارشناسی مهندسی کامپیوتر یا علوم کامپیوتر است و در کارشناسی ارشد، رشته «مهندسی و علم کامپیوتر» گرایش «رایانش امن» دارد؛ رشته «جرمیابی دیجیتال» هم در همان گروه امتحانی است.
رشتههایی که اسم امنیت دارند، مثل «مهندسی فناوری اطلاعات و امنیت»، فقط در دانشگاه وابسته به وزارت اطلاعات یا برای کارکنان فراجا و فقط برای آقایان است. دانشگاه افسری ارتش هم «مهندسی سایبری» را با ۵۴ صندلی و دانشکده فارابی با ۹ صندلی میپذیرد، همراه مصاحبه و استخدام ارتش.
کنکور ارشد رایانش امن چه درسهایی دارد؟
در کنکور ارشد ۱۴۰۵، گرایش رایانش امن در مجموعه امتحانی مهندسی کامپیوتر است و شش درس دارد: زبان عمومی و تخصصی، ریاضیات (ریاضی عمومی، آمار و احتمال مهندسی و ریاضیات گسسته) و چهار مجموعه درس تخصصی، از نظریه زبانها و ماشینها تا ساختمان داده و معماری کامپیوتر. بیشترین ضریب، یعنی ۴، مال مجموعه سیستمعامل، شبکههای کامپیوتری و پایگاه داده است؛ همان پایهای که آگهیهای امنیت هم میخواهند.
آموزش هکر کلاه سفید: دورهها و مدرک
در فهرست شهریه ۱۴۰۵ آموزشگاههای آزاد فنی و حرفهای تهران، استانداردی با اسم تست نفوذ یا هک قانونی نیست؛ دورههای امنیت شبکه هست. مدرکهای بینالمللی تست نفوذ هم از ایران راحت به دست نمیآیند:
Security+ فنی و حرفهای
۳۰ ساعت، سقف شهریه حضوری ۱۵٫۵ میلیون تومان؛ طراحی امنیت شبکه ۶۴ ساعت، ۱۶٫۹ میلیون.
امنیت ویندوز و سیسکو
پیادهسازی امنیت شبکههای مایکروسافت ۶۵ ساعت، ۳۳٫۵ میلیون؛ پیکربندی امنیت سیسکو ۴۰ ساعت، ۲۸٫۶ میلیون.
کارور امنیت و ISMS
کارور امنیت فناوری اطلاعات ۳۰ ساعت، ۱۳٫۷ میلیون؛ مدیریت استانداردهای امنیت اطلاعات (ISMS) ۶۴ ساعت، ۱۹٫۳ میلیون تومان.
OSCP
مدرکی که در آگهیها بیشتر آمده بود؛ بسته دوره و یک آزمون در سایت سازندهاش ۱٬۷۴۹ دلار است.
CEH و eJPT
CEH آزمونی ۴ ساعته با ۱۲۵ سوال چندگزینهای است. eJPT مدرک سطح شروع برای کسی است که سابقه امنیت ندارد یا کم دارد و سه سال اعتبار دارد.
PenTest+
آزمونی ۱۶۵ دقیقهای با حداکثر ۹۰ سوال و نمره قبولی ۷۵۰ از ۹۰۰؛ سازندهاش سه تا چهار سال سابقه کار در تست نفوذ را پیشنهاد میکند.
تحریم و محل اقامت
شرایط این شرکتها خرید برای افراد و بانکهای تحریمی را منع میکند و مراکز آزمون Pearson VUE ساکنان ایران را نمیپذیرند؛ معیار، محل اقامت است نه ملیت.
تست نفوذ به چه کسی میآید؟
احتمالا راضی میشوی اگر
- از فهمیدن اینکه یک سیستم دقیقا چطور کار میکند لذت میبری
- ساعتها روی یک مسئله سخت میمانی و زود رها نمیکنی
- دقیق مینویسی؛ گزارش، نصف این کار است
- به قانون و قرارداد پایبندی و مرزها را جدی میگیری
احتمالا اذیت میشوی اگر
- دنبال هیجان فیلمهای هکری هستی، نه کار منظم و مستند
- از یاد گرفتن مداوم ابزار و ضعفهای تازه خسته میشوی
- نوشتن گزارش و توضیح برای دیگران را دوست نداری
این گروه شغلی در یک نگاه
تست راه تا کار علاقهها و شخصیتت را با امنیت و گروههای نزدیکش مثل شبکه و برنامهنویسی مقایسه میکند.
شروع تستآموزشگاه امنیت شبکه دارید؟
اگر آموزشگاه شما امنیت شبکه، امنیت وب یا تست نفوذ را با آزمایشگاه قانونی و تاکید بر اخلاق حرفهای درس میدهد، درخواست همکاری بفرستید. هر آموزشگاه و هر دوره پیش از نمایش در سایت بررسی میشود.
- ثبت درخواست با شماره موبایل مدیر آموزشگاه
- معرفی دوره کنار مسیر شغلی کارشناس تست نفوذ
- نمایش هر دوره پس از بررسی جداگانه
ثبتنام رایگان است و درخواست شما بررسی میشود.
پرسشهای رایج درباره هکر کلاه سفید
هکر کلاه سفید کیست؟
کسی که با اجازه کتبی صاحب یک سیستم، ضعفهای امنیتی آن را پیدا و گزارش میکند تا پیش از سوءاستفاده بسته شوند؛ اسم شغلیاش متخصص تست نفوذ است.
هک قانونی وجود دارد؟
بله، وقتی صاحب سیستم اجازه و قرارداد کتبی با محدوده مشخص داده باشد. بدون آن، طبق قانون جرایم رایانهای دسترسی غیرمجاز است.
تست نفوذ چیست؟
آزمونی امنیتی که در آن ارزیاب در محدوده توافقشده مثل مهاجم واقعی عمل میکند و در آخر گزارش ضعفها و راه بستنشان را میدهد.
چگونه هکر کلاه سفید شویم؟
با شبکه و لینوکس، بعد برنامهنویسی و وب، بعد امنیت پایه و تمرین قانونی در آزمایشگاه یا CTF؛ بیشتر آدمها اولین کار را در SOC یا امنیت شبکه میگیرند.
حقوق متخصص تست نفوذ چقدر است؟
کارشناس امنیت شبکه در تهران در پایان ۱۴۰۴ میانه ۳۴ میلیون تومان دریافت میکرد. ۱۱ آگهی تست نفوذ مهر ۱۴۰۵ که عدد داشتند، میانه ۶۰ تا ۸۰ میلیون پیشنهاد داده بودند.
برای هکر کلاه سفید شدن چه رشتهای بخوانیم؟
مهندسی کامپیوتر یا علوم کامپیوتر؛ در ارشد، گرایش رایانش امن. رشتههای با اسم امنیت در دانشگاههای نظامی و انتظامی و فقط برای آقایان است.
هکر کلاه سفید برای خانمها هم هست؟
در ۴۰ آگهی از ۴۴ آگهی تست نفوذ مهر ۱۴۰۵ شرط جنسیت نبود؛ این کار به مهارت و سابقه بستگی دارد.
هکر کلاه سیاه چه کسانی هستند؟
کسانی که بدون اجازه صاحب سیستم و برای سود یا آسیب به سیستمها نفوذ میکنند. کارشان طبق قانون جرایم رایانهای جرم است. فرق آنها با کلاه سفید در ابزار نیست، در اجازه و قرارداد است.
برای تست نفوذ چه مدرکی لازم است؟
هیچ مدرکی شرط قانونی این کار نیست. ۱۱ آگهی از ۴۴ آگهی تست نفوذ مهر ۱۴۰۵ یک مدرک بینالمللی، بیشتر OSCP و CEH، را نام برده بودند. آزمون این مدرکها برای ساکنان ایران راحت نیست، پس سابقه کار، گزارشهای خوب و دورههای امنیت فنی و حرفهای راه نزدیکتری است.
بازار کار تست نفوذ چطور است؟
در مهر ۱۴۰۵، از ۲۴۹ آگهی امنیت فقط ۴۴ آگهی تست نفوذ و تیم قرمز بود و ۳۶ تا از آنها در تهران. هیچکدام کارآموز نمیخواستند و بیشترشان سطح کارشناس بودند. آگهیهای SOC و امنیت شبکه چند برابر بیشترند و راه ورود رایجتری هستند.
پیش از شروع مسیر امنیت، تست بده
تست راه تا کار چند دقیقه طول میکشد و نشان میدهد کار امنیت، شبکه یا برنامهنویسی کدام به تو نزدیکتر است.
شروع تستسوالی درباره تست نفوذ و امنیت تهاجمی دارید؟
سوالتان را بپرسید. جواب را همینجا مینویسیم تا به کار بقیه هم بیاید.