
مدیریت امنیت اطلاعات: ISMS، ایزو ۲۷۰۰۱ و بازار کار GRC در ایران
گروه شغلیمدیریت امنیت اطلاعات سمت سازمانی امنیت است: به جای مقابله لحظهای با حمله، سیاست، فرایند، ارزیابی ریسک و کنترلهایی را میسازد که سازمان را امن نگه میدارد و همین را به ممیز و مدیر نشان میدهد. در جهان به آن GRC یعنی حاکمیت، ریسک و انطباق میگویند و ستون اصلیاش سیستم مدیریت امنیت اطلاعات یا ISMS بر پایه ایزو ۲۷۰۰۱ است. این صفحه این کار، بازار آن در ایران و راه ورودش را نشان میدهد.
تست راه تا کار نشان میدهد کار دقیق با قاعده، ریسک و مستندسازی چقدر با علاقهها و شخصیتت جور است.
مدیریت امنیت اطلاعات و GRC چیست؟
امنیت اطلاعات دو سمت دارد. سمت فنی شبکه را پیکربندی میکند، حمله را پایش میکند و آسیبپذیریها را پیدا میکند. سمت مدیریتی تصمیم میگیرد چه چیزی باید محافظت شود، ریسک هر دارایی چقدر است، چه کنترلی برایش لازم است، چه کسی مسئول است و چطور ثابت شود که این کنترلها واقعا کار میکنند. کارشناس امنیت اطلاعات در آگهیهای ایرانی بیشتر همین سمت دوم است.
حاکمیت، ریسک و انطباق
گروه OCEG که اصطلاح GRC را در ۲۰۰۲ ساخت، آن را مجموعه تواناییهایی میداند که به سازمان اجازه میدهد با اطمینان به هدفهایش برسد، با عدم قطعیت کنار بیاید و درستکار عمل کند. در امنیت اطلاعات یعنی: حاکمیت که سیاستها و مسئولیتها را تعیین میکند، مدیریت ریسک که تهدیدها را میسنجد و انطباق که نشان میدهد سازمان قانونها و استانداردها را رعایت میکند.
این نگاه در استانداردهای جهانی هم پررنگتر شده است: نسخه ۲ چارچوب امنیت سایبری NIST که اسفند ۱۴۰۲ منتشر شد، کارکرد تازهای با نام «حاکمیت» به پنج کارکرد قبلی اضافه کرد و دامنهاش را به همه سازمانها گسترش داد.
حریم خصوصی و حفاظت داده شاخه تازهتر همین کار است: اینکه داده شخصی مشتریها و کارکنان چه زمانی جمع شود، کجا نگهداری شود، چه کسی به آن دسترسی داشته باشد و کی پاک شود.
شغلهای گروه حاکمیت، ریسک و انطباق امنیت
این گروه سه شغل دارد و هر کدام صفحه و مسیر یادگیری سهمرحلهای خودش را دارد:
کارشناس GRC امنیت اطلاعات
استقرار ISMS، ارزیابی ریسک، نوشتن سیاستها و آماده کردن سازمان برای ممیزی؛ پرآگهیترین شغل این گروه.
تازه نفس: ۷ دورهماهر: ۵ دورهسوپرحرفهای: ۶ دورهحسابرس امنیت اطلاعات
ممیزی و ارزیابی کنترلهای امنیتی در سازمانها؛ معمولا بعد از چند سال کار در امنیت یا حسابرسی.
تازه نفس: ۵ دورهماهر: ۴ دورهسوپرحرفهای: ۵ دورهکارشناس حریم خصوصی و حفاظت داده
حفاظت از داده شخصی و انطباق با قانونهای حریم خصوصی؛ کاری که در ایران هنوز تازه است.
تازه نفس: ۵ دورهماهر: ۵ دورهسوپرحرفهای: ۶ دوره
ISMS چیست و ISO 27001 چیست؟
سیستم مدیریت امنیت اطلاعات یا ISMS مجموعه سیاست، فرایند و کنترلی است که امنیت اطلاعات را در سازمان مدیریت میکند. ایزو ۲۷۰۰۱ استانداردی است که شرطهای آن را تعیین میکند و سازمان برای آن گواهی میگیرد:
| بخش | چه چیزی | نکته |
|---|---|---|
| بندهای ۴ تا ۱۰ | بافت سازمان، رهبری، برنامهریزی، پشتیبانی، عملیات، ارزیابی عملکرد، بهبود | الزامهای اصلی که ممیز بررسی میکند |
| پیوست الف | ۹۳ کنترل در چهار موضوع سازمانی، انسانی، فیزیکی و فناوری | ویرایش ۲۰۱۳ ۱۱۴ کنترل داشت؛ ۱۱ کنترل تازه است |
| گذار به ویرایش ۲۰۲۲ | مهلت سازمانهای دارای گواهی | تا ۳۱ اکتبر ۲۰۲۵ تمام شد |
| اصلاحیه ۲۰۲۴ | توجه به تغییرات اقلیمی در بافت سازمان | بهمن ۱۴۰۲ |
| ایزو ۲۷۰۰۲ | راهنمای اجرای کنترلها | گواهی برای آن صادر نمیشود |
| ایزو ۲۷۷۰۱ | سیستم مدیریت حریم خصوصی | نسخه مستقل آن مهر ۱۴۰۴ منتشر شد |
کارشناس امنیت اطلاعات در آگهیهای استخدام
در مهر ۱۴۰۵ آگهیهای یک سایت بزرگ کاریابی را با کلمههای امنیت اطلاعات، ISMS، GRC، ۲۷۰۰۱، حریم خصوصی و افتا جستجو کردیم و ۲۵۴ آگهی واقعی امنیت را یکییکی خواندیم:
در ۳۳ آگهی حاکمیت و ISMS، ۲۶ آگهی مستندسازی و نوشتن سیاست، ۲۲ آگهی ارزیابی ریسک، ۱۸ آگهی ISMS، ۱۶ آگهی ممیزی و ۱۵ آگهی ایزو ۲۷۰۰۱ را خواسته بودند. ۲۰ آگهی آشنایی با شبکه هم خواسته بودند؛ یعنی کارشناس GRC در ایران باید زبان تیم فنی را هم بفهمد. هفت آگهی NIST یا COBIT، چهار آگهی افتا، چهار آگهی مدرکهای CISSP یا CISM یا CISA و چهار آگهی گواهی سرممیزی را نام برده بودند.
هیچ آگهیای حریم خصوصی یا حفاظت داده شخصی را نخواسته بود؛ این شاخه در ایران هنوز بازار ندارد. کارفرماها بیشتر شرکتهای فناوری اطلاعات (۲۱)، خدمات اینترنتی (۹) و بانکها (۷) بودند و ۲۸ آگهی از ۳۳ آگهی در تهران. ۳۰ آگهی شرط جنسیت نداشتند.
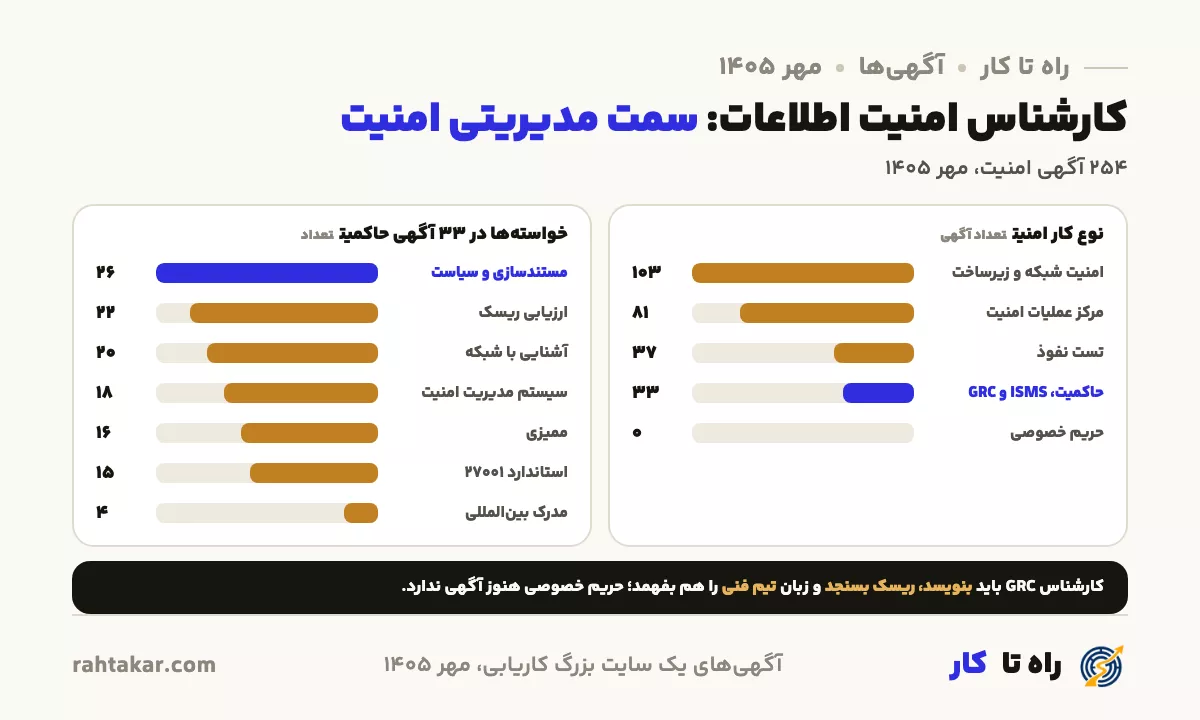
سیستم مدیریت امنیت اطلاعات در ایران: چه کسی چه میخواهد؟
در ایران دو نهاد بیشترین اثر را بر این کار دارند. مرکز مدیریت راهبردی افتا برای زیرساختهای حیاتی الزامها و مدل بلوغ امنیتی دارد که نسخه تازه آن در ۱۳۹۸ آمد. در بانکداری هم شورای پول و اعتبار در ۱۳۹۱ بانک مرکزی را به ساختن مرکز کنترل امنیت شبکه و فوریتهای بانکی معروف به «کاشف» مکلف کرد که تدوین الزامهای امنیت اطلاعات و نظارت و ممیزی بانکها از وظیفههای آن است.
قاعدهای پیدا نکردیم که گرفتن گواهی ایزو ۲۷۰۰۱ را برای همه سازمانها اجباری کند؛ بیشتر سازمانها برای الزامهای افتا، بانک مرکزی یا قراردادهایشان سراغ ISMS میروند.
قانون حفاظت از داده شخصی هنوز نیست
لایحه حفاظت از دادههای شخصی در فضای مجازی که تدوینش از ۱۳۹۶ شروع شده بود، تیر ۱۴۰۳ در هیئت دولت تصویب شد و مهر همان سال وزیر ارتباطات گفت به کمیسیون برگشته است. تا مهر ۱۴۰۵ گزارشی از قانون شدن آن پیدا نکردیم. به همین دلیل کار کارشناس حریم خصوصی در ایران هنوز بیشتر بر پایه استانداردهای جهانی و سیاستهای خود شرکتهاست.
گواهیهای ایزو و اعتبارشان
مرکز ملی تایید صلاحیت ایران که زیر نظر سازمان ملی استاندارد است، عضویتش در مجمع بینالمللی تایید صلاحیت را از دست داده است؛ این خبر بهمن ۱۴۰۲ منتشر شد و سازمان استاندارد دلیلش را تحریم و بسته شدن راه پرداخت حق عضویت گفت. پیش از گرفتن یا پیشنهاد گواهی، اعتبار مرجع صدور آن را بررسی کنید.
اهمیت این کار با حملههای سایبری سالهای اخیر بیشتر شده است؛ از جمله در ۲۳ خرداد ۱۴۰۵ اطلاعیه رسمی از حمله سایبری «محدود» به چند بانک خبر داد و گفت داده مشتریان نشت نکرده است.
مدرکهای مدیریت امنیت اطلاعات و دسترسی از ایران
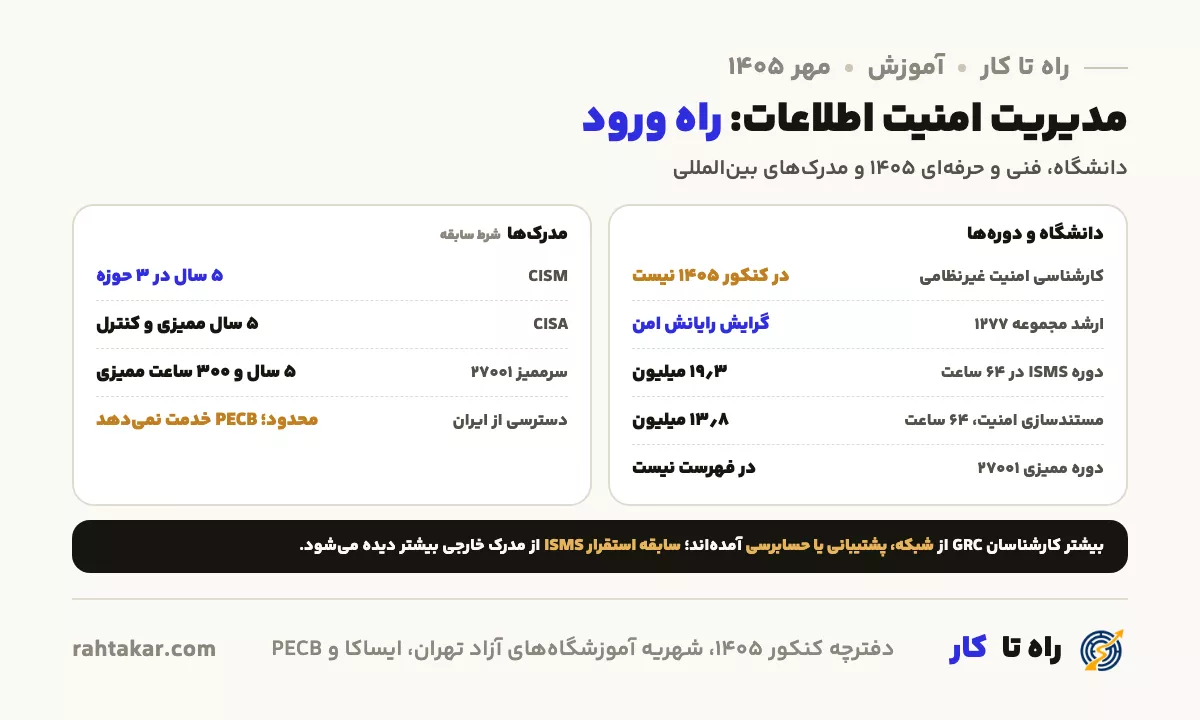
شرطها از صفحه رسمی هر نهاد است و دسترسی ساکنان ایران را جداگانه بررسی کردیم:
| مدرک | شرط | دسترسی از ایران |
|---|---|---|
| CISM (ایساکا) | ۵ سال سابقه در ۳ حوزه از ۴ حوزه مدیریت امنیت، در ده سال اخیر | بیانیهای درباره ایران پیدا نکردیم؛ آزمونها معمولا با Pearson VUE است که ساکنان ایران را نمیپذیرد |
| CISA (ایساکا) | ۵ سال سابقه ممیزی، کنترل یا امنیت سیستمهای اطلاعاتی | مثل CISM |
| سرممیز ایزو ۲۷۰۰۱ (PECB) | ۵ سال سابقه که ۲ سالش در ISMS باشد و ۳۰۰ ساعت ممیزی | PECB ایران را جزو کشورهایی آورده که خدمت نمیدهد |
| دورههای داخلی | دورههای ISMS و ممیزی موسسههای داخلی | در دسترس؛ اعتبار مرجع صدور را بررسی کنید |
مدیریت امنیت اطلاعات را کجا یاد بگیریم؟
در کنکور ۱۴۰۵ کارشناسی امنیت اطلاعات برای دانشگاههای غیرنظامی پیدا نکردیم. راه دانشگاهی معمول، کارشناسی مهندسی کامپیوتر یا فناوری اطلاعات و بعد ارشد مجموعه ۱۲۷۷ با گرایش «رایانش امن» است. بسیاری از کارشناسان GRC هم از شبکه، پشتیبانی فناوری اطلاعات یا حسابرسی به این کار آمدهاند.
دورههای فنی و حرفهای تهران، ۱۴۰۵
- مدیریت استانداردهای امنیت اطلاعات (ISMS): ۶۴ ساعت، ۱۹٫۳ میلیون تومان حضوری و ۱۵٫۴ میلیون مجازی
- مستندسازی امنیت شبکه و اطلاعات: ۶۴ ساعت، ۱۳٫۸ میلیون حضوری و ۱۱ میلیون مجازی
استانداردی برای ممیزی ایزو ۲۷۰۰۱، حریم خصوصی یا GRC در این فهرست نیست. یک راه عملی برای شروع: یادگرفتن متن ایزو ۲۷۰۰۱ و ۲۷۰۰۲، نوشتن یک ارزیابی ریسک نمونه برای یک کسبوکار کوچک و کار در تیمی که برای ممیزی آماده میشود.
حقوق کارشناس امنیت اطلاعات و GRC
ماهانه و خالص، تهران، بر پایه گروه امنیت شبکه، سطح کارشناس، ۱۴۰۴. این عدد مربوط به کلِ گروه حاکمیت، ریسک، انطباق و حریم خصوصی داده است، نه یک عنوان شغلی خاص.
عدد تخمینی. برای این حوزه داده جداگانهای منتشر نشده؛ این عدد حقوق گروه نزدیکی است که در خط بالا آمده. برای مذاکره حقوق به آن تکیه نکن.
سالانه و ناخالص، عددِ میانه. میانهی ۳ شغلِ این گروه. منبع: ادارهی آمار کار آمریکا (۲۰۲۵) و Job Bank کانادا (۲۰۲۵).
| نوع عدد | مقدار | یادداشت |
|---|---|---|
| دریافتی کارشناسان امنیت شبکه، تهران | ۳۴ (۲۸ تا ۴۱) | پایان ۱۴۰۴، تخمینی برای GRC |
| دریافتی کارشناسان ارشد امنیت، کل کشور | ۶۰ (۵۳ تا ۷۲) | پایان ۱۴۰۴ |
| آگهیهای GRC و امنیت اطلاعات | ۳۵ تا ۶۰ | میانه بازه ۸ آگهی |
| آگهیهای SOC و تست نفوذ | ۵۰ تا ۹۵ | برای مقایسه |
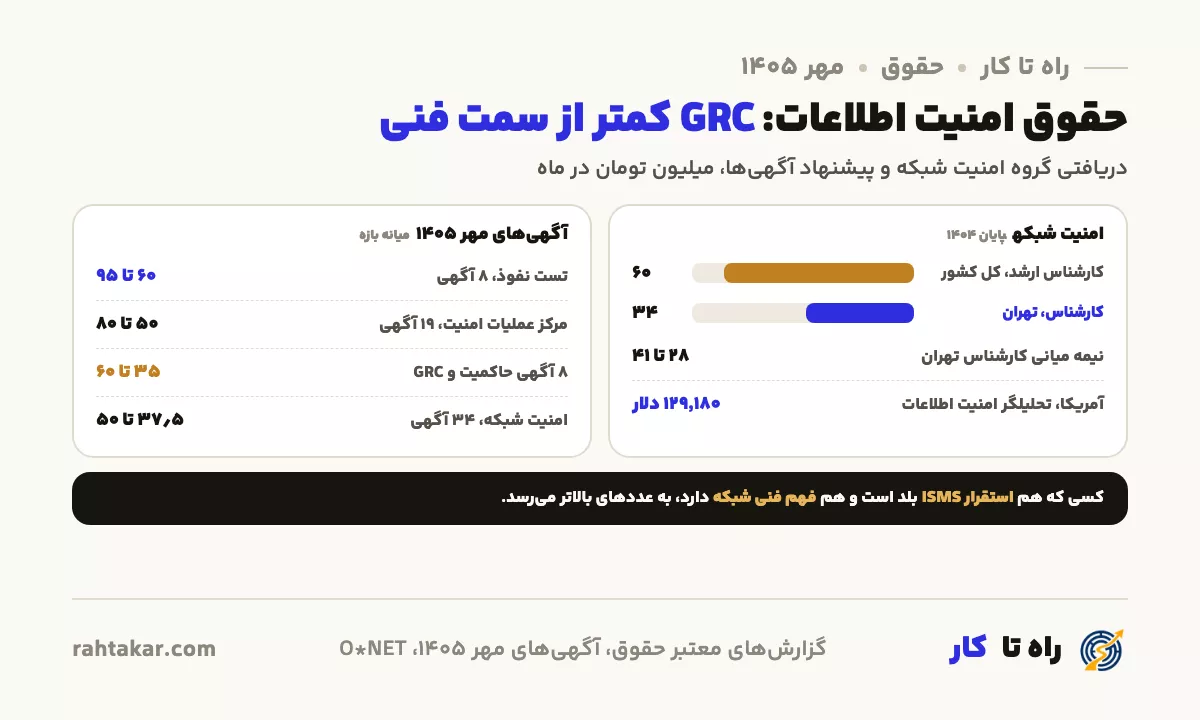
گزارشهای معتبر حقوق برای GRC گروه جدا ندارند. نزدیکترین گروه، امنیت شبکه است: کارشناسان این گروه در تهران در پایان ۱۴۰۴ میانه دریافتی ماهانه ۳۴ میلیون تومان داشتند و نیمی از آنها ۲۸ تا ۴۱ میلیون. کارشناسان ارشد امنیت در کل کشور میانه ۶۰ میلیون داشتند. عدد این صفحه تخمینی است.
آگهیهای مهر ۱۴۰۵ نشان میدهند حاکمیت و ISMS از سمت فنی امنیت کمتر پیشنهاد میگیرد: ۸ آگهی GRC و امنیت اطلاعات میانه ۳۵ تا ۶۰ میلیون تومان پیشنهاد داده بودند، در حالی که SOC ۵۰ تا ۸۰ میلیون و تست نفوذ ۶۰ تا ۹۵ میلیون. کسی که هم استقرار ISMS بلد است و هم فهم فنی شبکه دارد، معمولا به عددهای بالاتر میرسد.
درآمد مدیریت امنیت اطلاعات در آمریکا و کانادا
در آمریکا میانه درآمد تحلیلگران امنیت اطلاعات ۱۲۹٬۱۸۰ دلار در سال است و این شغل خیلی سریعتر از میانگین رشد میکند؛ ممیز امنیت اطلاعات زیر گروه مهندسان امنیت اطلاعات با ۱۱۶٬۵۸۰ دلار آمده است. رقمهای زیر سالانه و پیش از مالیاتاند:
مدیریت امنیت اطلاعات به چه کسی میآید؟
احتمالا راضی میشوی اگر
- از نظم دادن به کارها و نوشتن روش و سیاست لذت میبری
- هم فناوری را میفهمی و هم با مدیران راحت حرف میزنی
- دوست داری ریسکها را پیش از حادثه ببینی
- دقت و پیگیری برای تو مهم است
احتمالا اذیت میشوی اگر
- کار مستندسازی و جلسه را خستهکننده میدانی
- فقط هیجان کار فنی و حمله و دفاع را میخواهی
- متقاعد کردن واحدهای دیگر به رعایت قاعدهها برایت سخت است
این گروه شغلی در یک نگاه
تست راه تا کار علاقهها و شخصیتت را با مدیریت امنیت اطلاعات و گروههای نزدیکش مثل امنیت سایبری و حسابرسی مقایسه میکند.
شروع تستسوالهای رایج درباره مدیریت امنیت اطلاعات
مدیریت امنیت اطلاعات چیست؟
سمت سازمانی امنیت: تعیین سیاست، ارزیابی ریسک، انتخاب کنترلها و اثبات کارکرد آنها به مدیر و ممیز.
ISMS چیست؟
سیستم مدیریت امنیت اطلاعات؛ مجموعه سیاست، فرایند و کنترلی که امنیت اطلاعات سازمان را مدیریت میکند و ایزو ۲۷۰۰۱ شرطهای آن را تعیین میکند.
ایزو ۲۷۰۰۱ چیست؟
استاندارد جهانی سیستم مدیریت امنیت اطلاعات؛ ویرایش ۲۰۲۲ آن بندهای ۴ تا ۱۰ و ۹۳ کنترل در پیوست الف دارد.
GRC یعنی چه؟
حاکمیت، ریسک و انطباق؛ اصطلاحی که گروه OCEG در ۲۰۰۲ ساخت و در امنیت اطلاعات یعنی سیاستگذاری، مدیریت ریسک و رعایت قانونها و استانداردها.
کارشناس امنیت اطلاعات چه کار میکند؟
در آگهیهای ایرانی بیشتر استقرار ISMS، ارزیابی ریسک، مستندسازی سیاستها و آمادهسازی برای ممیزی؛ ۲۶ آگهی از ۳۳ آگهی مستندسازی خواسته بودند.
حقوق کارشناس امنیت اطلاعات چقدر است؟
آگهیهای GRC میانه ۳۵ تا ۶۰ میلیون تومان پیشنهاد داده بودند؛ کارشناسان امنیت شبکه تهران میانه ۳۴ میلیون دریافتی داشتند.
GRC بهتر است یا تست نفوذ؟
به علاقهات بستگی دارد؛ در آگهیها تست نفوذ پیشنهاد بالاتری داشت ولی GRC به مهارت نوشتن، مدیریت ریسک و ارتباط با مدیران نیاز دارد.
مدرک CISM یا CISA از ایران قابل گرفتن است؟
بیانیه رسمی ایساکا درباره ایران پیدا نکردیم، ولی آزمونها معمولا با Pearson VUE است که ساکنان ایران را نمیپذیرد؛ PECB هم ایران را خدمت نمیدهد.
قانون حفاظت از داده شخصی در ایران هست؟
لایحه آن تیر ۱۴۰۳ در دولت تصویب شد ولی تا مهر ۱۴۰۵ گزارشی از قانون شدنش پیدا نکردیم.
دوره ISMS فنی و حرفهای چقدر است؟
مدیریت استانداردهای امنیت اطلاعات در تهران ۱۴۰۵، ۶۴ ساعت و ۱۹٫۳ میلیون تومان حضوری است.
دوره ISMS یا ممیزی امنیت اطلاعات دارید؟
اگر آموزشگاه شما دوره ISMS، ایزو ۲۷۰۰۱، مدیریت ریسک امنیت، ممیزی یا حریم خصوصی برگزار میکند، درخواست همکاری بفرستید. دورهها پس از بررسی کنار مسیر شغلهای این گروه دیده میشوند.
- درخواست با شماره همراه مسئول آموزشگاه
- ارسال مجوز دوره و فهرست سرفصلها
- دیده شدن کنار مسیر کارشناس GRC، ممیز و کارشناس حریم خصوصی
ثبتنام رایگان است و درخواست شما بررسی میشود.
پیش از ورود به مدیریت امنیت اطلاعات، تست بده
تست راه تا کار چند دقیقه طول میکشد و نشان میدهد سمت مدیریتی امنیت، سمت فنی یا کار دیگری به تو نزدیکتر است.
شروع تستسوالی درباره حاکمیت، ریسک، انطباق و حریم خصوصی داده دارید؟
سوالتان را بپرسید. جواب را همینجا مینویسیم تا به کار بقیه هم بیاید.