
پنتست چیست؟ کار روزانه کارشناس تست نفوذ، شرایط استخدام و درآمد پنتستر
شغلپنتست چیست؟ پروژهای با قرارداد که در آن کارشناس تست نفوذ، فقط در محدودهای که صاحب سیستم امضا کرده، ضعفهای امنیتی را پیدا، تایید و گزارش میکند. این صفحه کار پنتستر را از روز امضای قرارداد تا تحویل گزارش نشان میدهد و بعد سراغ ۴۱ آگهی آبان ۱۴۰۵، حقوق و مسیر یادگیری میرود.
مسیر یادگیری کارشناس تست نفوذ در سه سطح
راه تا کار مسیر این شغل را سه سطح کرده است. هر سطح دورههای خودش را دارد و با تمام شدن هر سطح، کاری که از عهدهاش برمیآیی عوض میشود.
دورههای هر سطح در مسیر کارشناس تست نفوذ
روی هر ایستگاه جاده بزن تا آن دوره را ببینی.
کل این مسیر را کجا بخوانم؟
در حال بارگذاری…
فقط چند دوره را میخواهی؟ روی هر ایستگاه جاده بزن و «صفحهی کامل این دوره» را باز کن؛ آموزشگاههای همان یک دوره آنجا هستند.
- ۱
تازهنفس: شبکه، لینوکس، وب و اسکریپتنویسی
مبانی شبکه، کار با لینوکس و توزیعهای مخصوص آزمون امنیت، پایتون و اسکریپتنویسی، شناخت پروتکل وب، مفاهیم پایه امنیت و مسابقههای CTF مقدماتی. با این سطح میشود در پشتیبانی شبکه یا مرکز عملیات امنیت شروع کرد.
- ۲
ماهر: تست نفوذ وب و شبکه سازمانی
تست نفوذ وب با ابزارهای پروکسی، چارچوبهای آزمون، افزایش سطح دسترسی در محیط آزمایشگاهی، آزمون Active Directory، باگبانتی با قوانین اعلامشده و آمادگی برای مدرکهای عملی سطح شروع و میانی. این همان سطحی است که آگهیهای کارشناس میخواهند.
- ۳
سوپرحرفهای: تیم قرمز، موبایل، API و رهبری تیم
تست نفوذ پیشرفته وب، عملیات تیم قرمز، آزمون موبایل و API، پژوهش آسیبپذیری، مدیریت پروژه و رهبری تیم. آگهیهای کارشناس ارشد و سرپرست تیم برای این سطح ۳ تا ۶ سال سابقه خواسته بودند.
در فهرست شهریه ۱۴۰۵ آموزشگاههای آزاد فنی و حرفهای تهران، استانداردی به اسم تست نفوذ نیست و دورههای امنیت شبکه و Security+ نزدیکترین گزینهاند؛ جزئیات ساعت و شهریهشان در صفحه گروه آمده است. پیش از ثبتنام در هر دوره، بپرس چند ساعتش تمرین عملی در آزمایشگاه است و آیا نوشتن گزارش هم درس داده میشود.
پنتست در عمل: آزمون مجاز، محدود و مستند
پنتست کوتاهشده Penetration Test است و در فارسی به آن تست نفوذ یا آزمون نفوذ میگویند. در تعریف استانداردهای امنیت، ارزیاب حمله واقعی را شبیهسازی میکند تا ببیند میشود از سد حفاظت یک برنامه، سیستم یا شبکه گذشت یا نه. نکتهای که پنتست را از یک اسکن ساده جدا میکند، ترکیب ضعفهاست: یک ایراد کوچک شاید بهتنهایی بیخطر باشد، اما کنار دو ایراد دیگر راهی به داده حساس باز کند.
برای کسی که میخواهد این کار را شغل خودش کند، سه کلمه تعریف را کامل میکند:
- مجاز: پیش از اولین درخواست، صاحب سیستم کتبی اجازه داده و اسم و مسئولیت هر دو طرف روشن است.
- محدود: آدرسها، برنامهها، ساعتها و کارهای ممنوع از قبل نوشته شدهاند و پنتستر از آن بیرون نمیرود.
- مستند: هر یافته با شاهد، شدت و راه رفع در گزارش میآید؛ کاری که ثبت نشود، برای کارفرما انجام نشده است.
پنتستر کیست و اسمهای دیگرش چیست؟
پنتستر همان کارشناس تست نفوذ است. در آگهیهای ایرانی با عنوانهایی مثل کارشناس آزمون نفوذ، کارشناس تست امنیت، متخصص تست نفوذ وب، کارشناس تیم قرمز و Offensive Security Engineer هم دیده میشود. عنوانهای ارشدتر مثل سرپرست تیم تست نفوذ و Red Team Operator معمولا چند سال سابقه همین کار را میخواهند. صفحه گروه این شغل، یعنی هکر کلاه سفید، فرق تست نفوذ با ارزیابی آسیبپذیری و باگبانتی را توضیح داده است؛ این صفحه روی خود کار و آدمی که آن را انجام میدهد تمرکز دارد.
بیشتر وقت یک پنتستر صرف خواندن، فکر کردن و نوشتن میشود، نه صحنههای فیلمها. باید بفهمد یک سامانه برای چه کاری ساخته شده، کجا به داده مهم میرسد و کدام رفتارش با چیزی که سازندهاش انتظار داشته فرق دارد. بعد باید همین را طوری بنویسد که هم مدیر بفهمد و هم برنامهنویس بتواند درستش کند.
کارشناس تست نفوذ در یک پروژه چه میکند؟
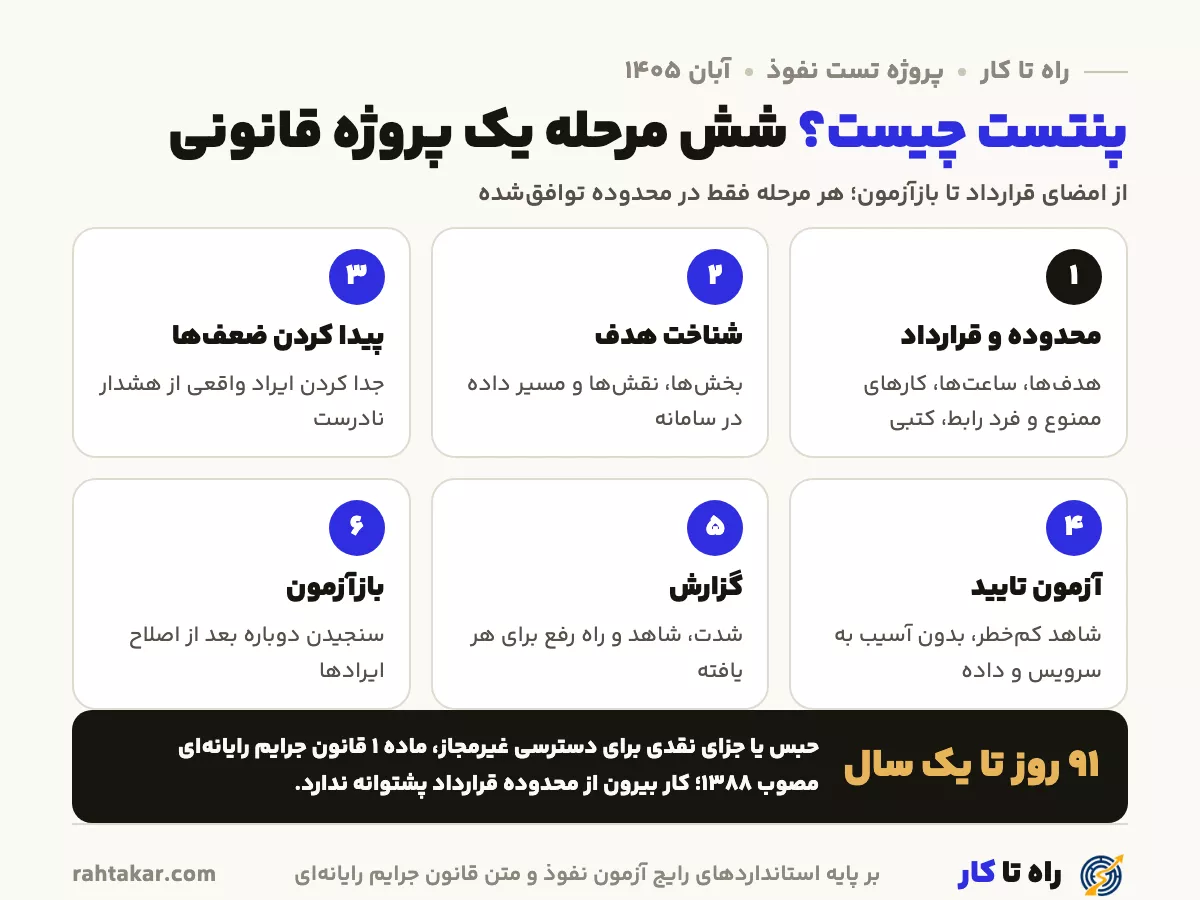
استانداردهای رایج این کار، مثل PTES که هفت بخش اصلی دارد و راهنمای آزمون امنیت وب OWASP که نسخه پایدارش ۴٫۲ است، اسم مرحلهها را کمی متفاوت میگذارند؛ اما اسکلت پروژه در بیشتر شرکتها همین شش مرحله است. ۲۵ آگهی از ۴۱ آگهی آبان ۱۴۰۵ دستکم یکی از این روششناسیها را اسم برده بودند.
۱. محدوده و قرارداد
پیش از هر کار فنی، با کارفرما روی هدفها، نوع آزمون، زمانبندی، فرد رابط و کارهای ممنوع توافق میشود. نتیجه، سندی است که پنتستر در تمام پروژه به آن برمیگردد.
۲. شناخت هدف
پنتستر سامانه را مثل یک کاربر کنجکاو میشناسد: چه بخشهایی دارد، چه نقشهایی در آن تعریف شده و دادهها از کجا به کجا میروند. هر چه این مرحله دقیقتر باشد، وقت کمتری در مرحلههای بعد هدر میرود.
۳. پیدا کردن ضعفهای احتمالی
ابزارهای خودکار فهرستی از ایرادهای ممکن میدهند، ولی بخش زیادی از این فهرست هشدار نادرست است. کار کارشناس این است که با دانش خودش ببیند کدام مورد واقعی است و کدام نیست.
۴. آزمون تایید
برای ضعفی که واقعی به نظر میرسد، پنتستر با کمخطرترین راه ممکن نشان میدهد که قابل استفاده است. یکی از آگهیها همین را اینطور نوشته بود: طراحی شاهد ایمن و کمریسک، با رعایت کامل محدوده و بدون آسیب به سرویس یا داده واقعی.
۵. گزارش
یافتهها با شدت، شاهد و پیشنهاد رفع نوشته میشوند. ۲۰ آگهی گزارشنویسی را صریح جزو کار یا مهارت لازم آورده بودند.
۶. بازآزمون
بعد از اینکه تیم فنی ایرادها را بست، پنتستر همان موارد را دوباره آزمایش میکند تا مطمئن شود واقعا بسته شدهاند. چند آگهی تست مجدد پس از اصلاح را جدا اسم برده بودند.
انواع پنتست بر اساس هدف و اطلاعاتی که به ارزیاب میدهند
کارفرما معمولا در قرارداد دو چیز را مشخص میکند: چه چیزی آزمایش شود و ارزیاب پیش از شروع چقدر از سیستم بداند. ارقام از ۴۱ آگهی آبان ۱۴۰۵ است.
پنتست وب
پرکارترین شاخه: ۳۱ آگهی از ۴۱ آگهی کار روی برنامهها و سایتهای وب را خواسته بودند. ورود، نشست کاربر، دسترسی نقشها و فرمها محور این آزمون است.
API و سرویسها
۱۷ آگهی آزمون API را اسم برده بودند؛ اپلیکیشنهای موبایل و سایتهای امروزی بیشتر دادهشان را از همین راه میگیرند.
شبکه و Active Directory
آزمون شبکه داخلی و بیرونی سازمان؛ ۱۴ آگهی شناخت Active Directory، یعنی سامانه مدیریت کاربران شبکههای ویندوزی، را خواسته بودند.
اپلیکیشن موبایل
اندروید و iOS؛ ۱۱ آگهی این حوزه را آورده بودند و چند آگهی راهنمای آزمون موبایل OWASP را هم اسم برده بودند.
جعبه سیاه، خاکستری و سفید
در جعبه سیاه ارزیاب فقط آدرس هدف را دارد؛ در خاکستری یک حساب کاربری یا مستندات محدود؛ در سفید کد و معماری هم در اختیارش است. هر چه اطلاعات بیشتر باشد، پوشش آزمون در زمان محدود بیشتر میشود.
تیم قرمز
شبیهسازی طولانیتر یک مهاجم برای سنجیدن آمادگی تیم دفاعی؛ معمولا کار پنتسترهای باسابقه است؛ ۶ آگهی از ۱۰ آگهی تیم قرمز آبان ۱۴۰۵ سطح کارشناس ارشد بودند.
مهندسی اجتماعی
آزمودن رفتار کارکنان، مثلا با ایمیلهای تمرینی. فقط ۲ آگهی آن را آورده بودند و این نوع آزمون به اجازه روشن و جدا در قرارداد نیاز دارد.
قرارداد تست نفوذ چه چیزهایی را باید روشن کند؟
قانون جرایم رایانهای در ۵ خرداد ۱۳۸۸ در مجلس تصویب شد و ۲۰ خرداد همان سال به تایید شورای نگهبان رسید. ماده ۱ آن دسترسی غیرمجاز به سامانهای را که با تدابیر امنیتی حفاظت شده، با حبس ۹۱ روز تا یک سال یا جزای نقدی یا هر دو مجازات میکند. صفحه گروه این شغل همین ماده را توضیح داده است. برای کسی که در یک پروژه واقعی کار میکند، دو ماده دیگر هم مهم است:
- ماده ۸: حذف، تخریب یا مختل کردن دادههای دیگری بهطور غیرمجاز؛ حبس شش ماه تا دو سال یا جزای نقدی یا هر دو.
- ماده ۹: از کار انداختن یا مختل کردن سامانه دیگری بهطور غیرمجاز؛ همان حبس شش ماه تا دو سال یا جزای نقدی یا هر دو.
کلمه مشترک همه این مواد «غیرمجاز» است. چیزی که کار پنتستر را مجاز میکند، اجازه صاحب سیستم است و حدود این اجازه را قرارداد مشخص میکند. کاری که بیرون از آن حدود انجام شود، پشتوانه قرارداد را ندارد. این متن مشاوره حقوقی نیست؛ برای قرارداد واقعی با وکیل یا واحد حقوقی کارفرما مشورت کن.
بندهایی که در یک قرارداد خوب دیده میشود
- محدوده: فهرست دقیق آدرسها، برنامهها و شبکههایی که آزمون میشوند و فهرست چیزهایی که بیرون از محدودهاند.
- قواعد اجرا (Rules of Engagement): چه روشهایی مجاز است، چه کارهایی ممنوع است و آزمون در چه ساعتهایی انجام میشود.
- مالکیت و اجازه: کسی که امضا میکند باید اختیار آن سیستم را داشته باشد؛ اگر سرور یا سرویس در اختیار شرکت دیگری است، اجازه آن هم لازم است.
- رابط و توقف اضطراری: شماره کسی که اگر سرویسی کند شد یا مشکلی پیش آمد، باید فوری خبر داشته باشد.
- دادهها و رازداری: با اطلاعاتی که در آزمون دیده میشود چه میکنند، کجا نگه میدارند و چه زمانی پاک میکنند.
- گزارش و بازآزمون: گزارش به چه کسی و در چه قالبی تحویل میشود و آیا بعد از اصلاح، دوباره آزمون انجام میشود.
۵ آگهی از ۴۱ آگهی آبان ۱۴۰۵ صریحا به محدوده یا قواعد اجرا اشاره کرده بودند؛ یکی نوشته بود همه فعالیتهای تست نفوذ فقط در محدوده تعیینشده انجام میشود. پنتستری که به این بندها حساس است، برای کارفرما کمخطرتر است و این در مصاحبه هم دیده میشود.
خروجی پنتست: گزارشی با شدت هر یافته
کارفرما پول آزمون را برای گزارش میدهد. گزارش خوب معمولا یک خلاصه مدیریتی کوتاه دارد و بعد برای هر یافته، شرح ضعف، شاهد، اثر احتمالی، راه رفع و شدت را میآورد. شدت را بیشتر تیمها با مقیاس CVSS میسنجند؛ نسخه ۴ این مقیاس، نمره صفر تا ۱۰ را اینطور نامگذاری کرده است:
| سطح شدت | نمره CVSS | در گزارش یعنی |
|---|---|---|
| بحرانی | ۹ تا ۱۰ | باید پیش از هر کار دیگری بسته شود |
| بالا | ۷ تا ۸٫۹ | در اولین فرصت برنامه رفع میخواهد |
| متوسط | ۴ تا ۶٫۹ | در برنامه عادی اصلاح میآید |
| پایین | ۰٫۱ تا ۳٫۹ | بهبود پیشنهادی، با خطر کم |
| بدون شدت | صفر | نکتهای برای اطلاع، بدون ضعف قابل استفاده |
استخدام کارشناس تست نفوذ در آبان ۱۴۰۵
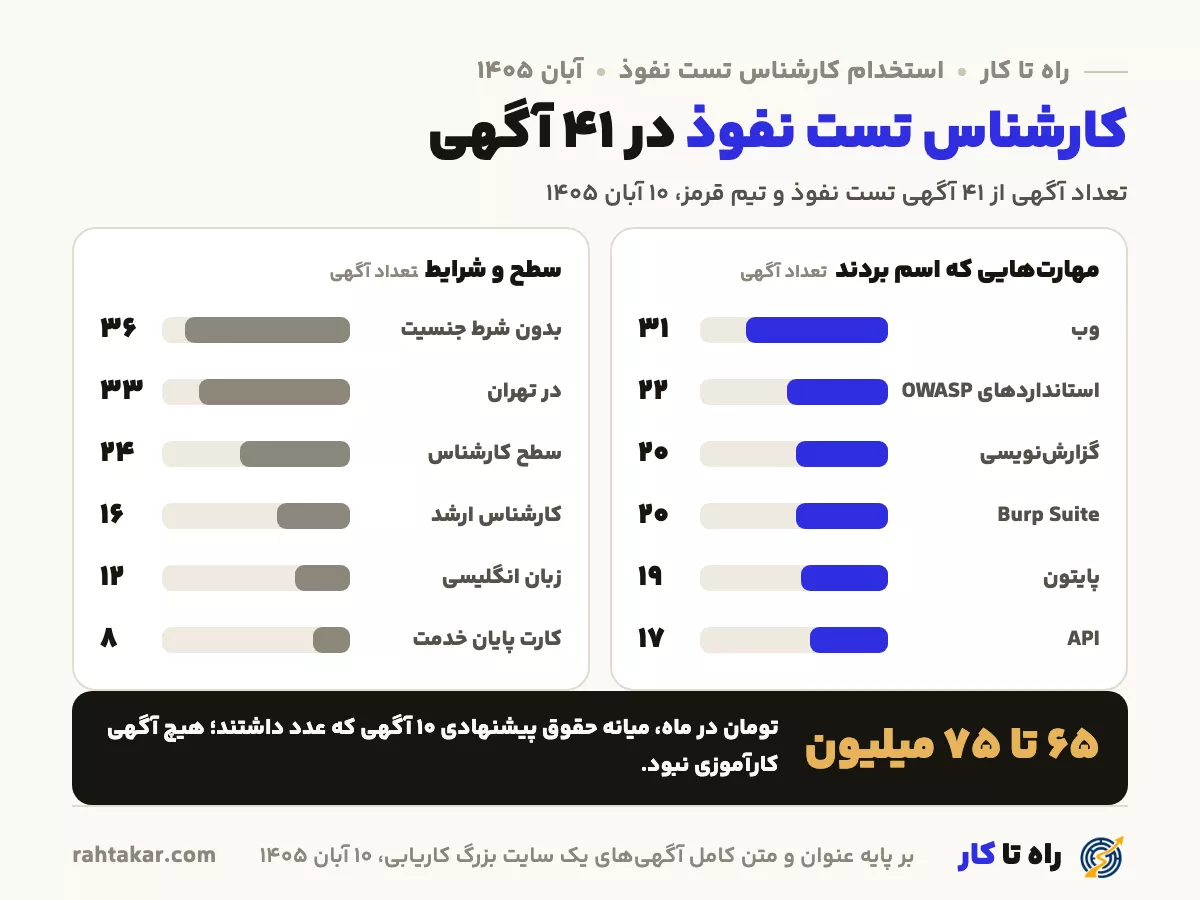
۱۰ آبان ۱۴۰۵، در یک سایت بزرگ کاریابی، ۲۸۳ آگهی با کلمههایی مثل تست نفوذ، پنتست و تیم قرمز پیدا شد. عنوان همه را یکییکی خواندیم: ۴۱ آگهی از ۳۳ شرکت واقعا کار تست نفوذ یا تیم قرمز بود.
بیشتر کارفرماها شرکتهای فناوری اطلاعات و نرمافزار بودند، ۲۸ آگهی از ۴۱ آگهی؛ بعد خدمات آنلاین با ۴ آگهی و مخابرات با ۳ آگهی. یک آگهی هم از هر کدام از بانکها، شرکتهای مالی، حملونقل و تبلیغات بود. ۳۸ آگهی تماموقت بودند، ۲ آگهی پروژهای و ۱ آگهی پارهوقت؛ ۴ آگهی هم امکان دورکاری داشتند. شهرهای دیگر با یک آگهی: ساری، کرج و مشهد.
آگهیها از پنتستر چه مهارتی میخواهند؟
- وب و API: ۳۱ آگهی وب و ۱۷ آگهی API را آورده بودند و ۲۲ آگهی استانداردهای OWASP را.
- ابزار و زبان: ۲۰ آگهی Burp Suite، ۱۹ آگهی پایتون و ۱۶ آگهی لینوکس را اسم برده بودند.
- شبکه سازمانی: ۱۴ آگهی Active Directory و ۷ آگهی محیطهای ابری را خواسته بودند.
- مدرک: فقط ۷ آگهی یک مدرک بینالمللی را اسم برده بودند، ۴ آگهی OSCP و ۳ آگهی CEH. ۵ آگهی سابقه باگبانتی، مسابقه CTF یا ثبت آسیبپذیری را امتیاز دانسته بودند.
- هوش مصنوعی: ۵ آگهی از دو شرکت آشنایی با ابزارهای هوش مصنوعی را جزو شرایط آورده بودند.
شرایط استخدام: سن، سربازی، سابقه
- ۱۵ آگهی سال سابقه را صریح نوشته بودند: آگهیهای سطح کارشناس ۱ تا ۴ سال و آگهیهای کارشناس ارشد ۳ تا ۶ سال.
- ۲۳ آگهی رشته کامپیوتر یا فناوری اطلاعات خواسته بودند و ۲ آگهی مهندسی برق. ۱۲ آگهی زبان انگلیسی را شرط کرده بودند.
- ۸ آگهی کارت پایان خدمت میخواستند و ۱۱ آگهی امریه سربازی را جزو مزایا آورده بودند.
- ۲۴ آگهی بازه سنی داشتند و ۱۰ آگهی سقف سن را ۳۵ سال یا کمتر گذاشته بودند.
- پرتکرارترین مزایا: بیمه تکمیلی در ۲۶ آگهی، وام در ۲۱ آگهی و کمکهزینه دوره آموزشی در ۱۳ آگهی.
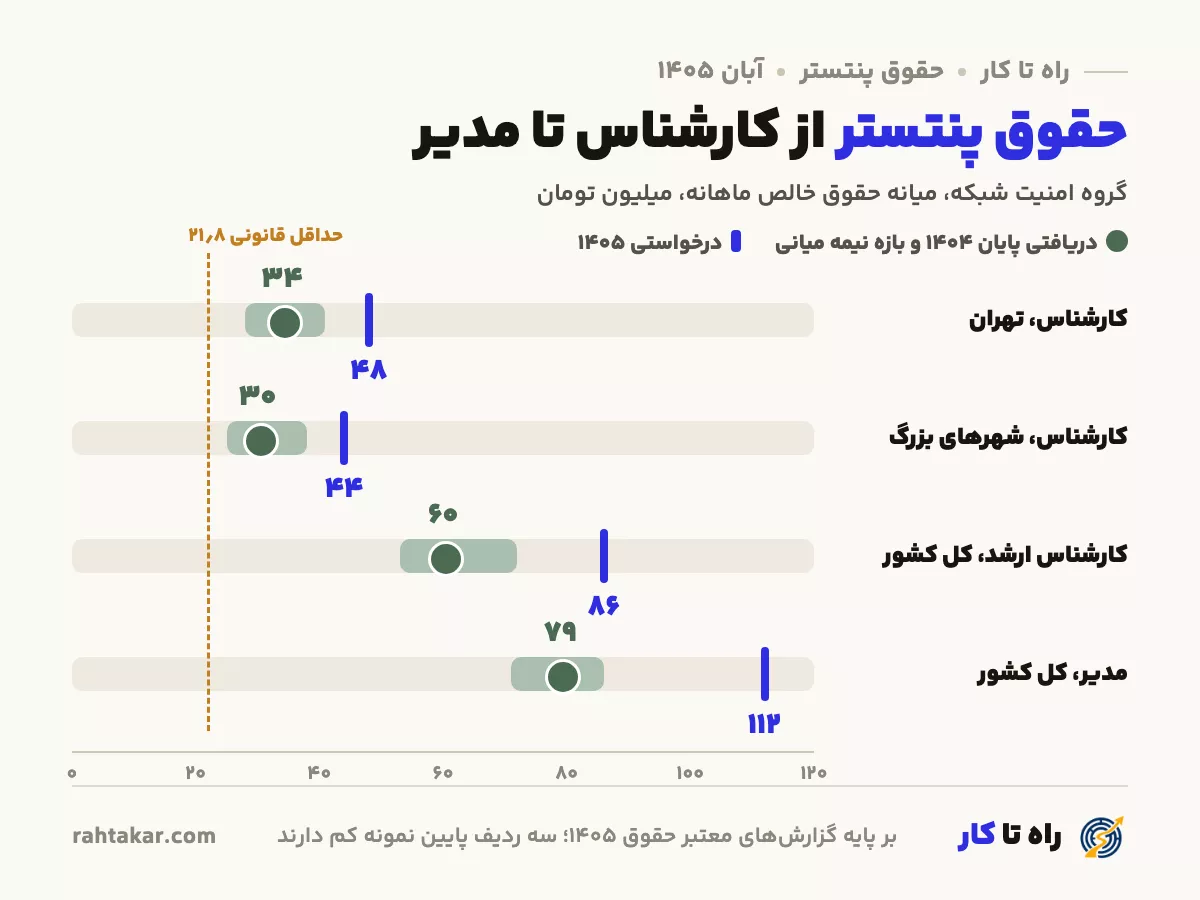
حقوق پنتستر از کارشناس تا مدیر
ماهانه و خالص، سطح کارشناس در تهران، ۱۴۰۴. این عدد مربوط به کلِ گروه تست نفوذ و امنیت تهاجمی است، نه یک عنوان شغلی خاص.
سالانه و ناخالص، عددِ میانه و بازهی نیمهی میانیِ بازار. شغلِ متناظر: Information Security Analysts. منبع: ادارهی آمار کار آمریکا (۲۰۲۵) و Job Bank کانادا (۲۰۲۵).
| سطح و منطقه | دریافتی پایان ۱۴۰۴ | درخواستی ۱۴۰۵ |
|---|---|---|
| کارشناس، تهران | ۳۴ (۲۸ تا ۴۱) | ۴۸ (۳۷ تا ۵۹) |
| کارشناس، شهرهای بزرگ | ۳۰ (۲۵ تا ۳۸) | ۴۴ (۳۴ تا ۵۶) |
| کارشناس ارشد، کل کشور | ۶۰ (۵۳ تا ۷۲) | ۸۶ (۷۷ تا ۱۰۱) |
| مدیر، کل کشور | ۷۹ (۷۱ تا ۸۶) | ۱۱۲ (۱۰۵ تا ۱۲۳) |
گزارشهای معتبر حقوق ۱۴۰۵ تست نفوذ را جزو گروه امنیت شبکه حساب میکنند و عدد جداگانهای برای پنتستر نمیدهند. جدول بالا همین گروه را در چهار سطح نشان میدهد. عدد دریافتی، حقوق خالصی است که شاغلان در پایان ۱۴۰۴ میگرفتند و عدد درخواستی، حقوقی است که برای ۱۴۰۵ میخواستند. فقط ردیف کارشناس تهران نمونه کافی داشت؛ سه ردیف دیگر را با احتیاط بخوان.
در تهران نیمی از کارشناسان این گروه بین ۲۸ تا ۴۱ میلیون تومان دریافت میکردند و درخواستشان برای ۱۴۰۵ بین ۳۷ تا ۵۹ میلیون بود. در شهرهای بزرگ دیگر، میانه دریافتی کارشناس ۳۰ میلیون بود. کارشناس ارشد در کل کشور میانه ۶۰ میلیون و مدیر ۷۹ میلیون دریافت میکرد.
حقوق پیشنهادی آگهیهای آبان ۱۴۰۵
از ۴۱ آگهی فقط ۱۰ آگهی عدد حقوق داشتند. میانه حداقل پیشنهادشان ۶۵ و میانه حداکثر ۷۵ میلیون تومان در ماه بود. پایینترین بازه ۲۵ تا ۴۵ میلیون برای سطح کارشناس بود و بالاترین ۲۰۰ تا ۲۲۰ میلیون برای یک آگهی کارشناس ارشد. سه آگهی دیگر کارشناس ارشد ۷۰ تا ۸۰ یا ۷۰ تا ۱۰۰ میلیون پیشنهاد داده بودند. با ده آگهی، این عددها نشانه است، نه قاعده؛ و آگهیهایی که عدد مینویسند معمولا همانهاییاند که پیشنهاد بالاتری دارند.
چه چیزی حقوق پنتستر را بالا میبرد؟
- سابقه پروژه واقعی و گزارشهایی که بشود نمونهاش را بدون داده محرمانه نشان داد.
- رفتن از وب به حوزههای کمیابتر مثل Active Directory، موبایل یا تیم قرمز.
- توانایی هدایت پروژه و حرف زدن با مدیر کارفرما، که در آگهیهای سرپرست تیم دیده میشود.
- انگلیسی فنی خوب؛ ۱۲ آگهی آن را شرط کرده بودند.
حقوق کارشناس تست نفوذ در آمریکا و کانادا
عددهای این بخش حقوق سالانه و پیش از کسر مالیات پنتسترها در همان دو کشور است، هر کدام به ارز خودش و بدون تبدیل به تومان.
پنتستر از کجا شروع کند؟ شش تصمیم پیش از اولین کار
آگهیهای آبان ۱۴۰۵ کارآموز نمیخواستند و آگهیهای سطح کارشناس هم ۱ تا ۴ سال سابقه خواسته بودند. پس سوال اصلی این است که آن سابقه از کجا بیاید:
- ۱
یک حوزه اول انتخاب کن
وب منطقیترین شروع است، چون ۳۱ آگهی از ۴۱ آگهی آن را خواسته بودند و منابع آموزشیاش هم بیشتر است. شبکه سازمانی و موبایل را بعد از آن اضافه کن.
- ۲
پایه را جدی بگیر
تا ندانی یک درخواست وب از مرورگر تا پایگاه داده چه مسیری میرود، نمیفهمی کجایش ممکن است خراب شود. پروتکلهای شبکه، لینوکس و یک زبان اسکریپتنویسی پیشنیاز همه چیزند.
- ۳
آزمایشگاه شخصی بساز
روی ماشین مجازی خودت، برنامههایی را نصب کن که عمدا آسیبپذیر ساخته شدهاند. این تنها جایی است که بدون قرارداد، آزادانه تمرین میکنی.
- ۴
هر تمرین را گزارش کن
برای هر آزمایشگاهی که حل میکنی، یک گزارش کوتاه با شدت و راه رفع بنویس. چند گزارش تمیز، بهترین نمونه کار برای مصاحبه است، چون ۲۰ آگهی گزارشنویسی را خواسته بودند.
- ۵
از یک شغل نزدیک وارد شو
پشتیبانی شبکه، برنامهنویسی وب یا مرکز عملیات امنیت، سابقهای میسازد که آگهیهای پنتست از آن حرف میزنند. خیلیها بعد از یکی دو سال به تیم تست نفوذ همان شرکت یا شرکت دیگری میروند.
- ۶
درباره مدرک واقعبین باش
فقط ۷ آگهی از ۴۱ آگهی مدرک بینالمللی خواسته بودند. مدرک کمک میکند، اما جای سابقه و گزارش خوب را نمیگیرد؛ شرایط تهیه این مدرکها از ایران در صفحه گروه آمده است.
آموزشگاه امنیت و تست نفوذ معتبر دارید؟
اگر دورههای شبکه، امنیت یا تست نفوذ وب برگزار میکنید، میتوانید آموزشگاه خود را در راه تا کار ثبت کنید تا دورههایتان کنار مسیر یادگیری همین شغل دیده شوند.
- ثبتنام آموزشگاه با شماره موبایل و مشخصات آن
- بررسی درخواست شما توسط تیم راه تا کار
- صفحه آموزشگاه و ثبت دورهها پس از تایید
- بررسی هر دوره پیش از نمایش
ثبتنام آموزشگاه در راه تا کار با بررسی تیم انجام میشود.
تست نفوذ با شخصیت تو جور است؟
احتمالا از این کار لذت میبری اگر
- یک مسئله را ساعتها رها نمیکنی تا بفهمی چرا اینطور کار میکند
- خواندن مستندات و توضیح فنی انگلیسی خستهات نمیکند
- نوشتن دقیق و مرتب را دوست داری، نه فقط کار فنی را
- مرزها و قواعد را جدی میگیری، حتی وقتی کسی نگاه نمیکند
اینها را هم در نظر بگیر
- بیشتر روز پشت سیستم میگذرد و بعضی روزها هیچ یافتهای پیدا نمیشود
- روشها و ابزارها مدام عوض میشوند و یادگیری هیچوقت تمام نمیشود
- گزارشنویسی بخش بزرگی از کار است و همیشه هیجان ندارد
- اولین شغل بدون سابقه نزدیک سخت پیدا میشود
این شغل در یک نگاه
تست راه تا کار علاقهها و ترجیحهای شخصیتی تو را میسنجد و نشان میدهد کار تحلیلی مثل تست نفوذ چقدر با آنها جور است. نتیجه تست راهنماست، نه حکم.
شروع تستپرسشهای رایج درباره پنتست و پنتستر
پنتستر کیست؟
کسی که با قرارداد و اجازه کتبی صاحب سیستم، ضعفهای امنیتی را پیدا، تایید و گزارش میکند. اسم شغلیاش در آگهیها کارشناس تست نفوذ است.
پنتست وب چیست؟
تست نفوذی که هدفش یک سایت یا برنامه وب است: ورود، نشست کاربر، دسترسی نقشها، فرمها و API آن. پرتقاضاترین شاخه این کار است و ۳۱ آگهی از ۴۱ آگهی آبان ۱۴۰۵ آن را خواسته بودند.
تست نفوذ شبکه چه فرقی با پنتست وب دارد؟
در تست نفوذ شبکه، سرورها، تجهیزات و سرویسهای شبکه داخلی یا بیرونی سازمان آزمون میشوند و شناخت Active Directory مهم است. پنتست وب روی منطق یک برنامه تمرکز دارد.
خروجی یک پروژه پنتست چیست؟
یک گزارش: خلاصه برای مدیران و برای هر یافته شرح، شاهد، شدت و راه رفع. بعد از اصلاح، معمولا بازآزمون هم انجام میشود تا معلوم شود ایرادها واقعا بسته شدهاند.
کارآموزی تست نفوذ وجود دارد؟
در ۴۱ آگهی تست نفوذ آبان ۱۴۰۵ حتی یک آگهی کارآموزی نبود. بیشتر کسانی که وارد میشوند، اول در پشتیبانی شبکه، برنامهنویسی وب یا مرکز عملیات امنیت سابقه میسازند.
برای استخدام پنتستر چند سال سابقه لازم است؟
از ۱۵ آگهی که سابقه را صریح نوشته بودند، آگهیهای سطح کارشناس ۱ تا ۴ سال و آگهیهای کارشناس ارشد ۳ تا ۶ سال خواسته بودند.
حقوق پنتستر تازهکار چقدر است؟
میانه دریافتی کارشناس گروه امنیت شبکه در تهران در پایان ۱۴۰۴، ۳۴ میلیون تومان بود. پایینترین پیشنهاد آگهیهای آبان ۱۴۰۵ برای سطح کارشناس ۲۵ تا ۴۵ میلیون تومان بود.
پنتستر میتواند دورکار یا پروژهای کار کند؟
در آگهیهای استخدامی کمتر: از ۴۱ آگهی، ۴ آگهی دورکاری داشتند، ۲ آگهی پروژهای و ۱ آگهی پارهوقت بودند. پروژههای مستقل هم فقط با قرارداد کتبی و محدوده روشن قانونیاند.
پنتستر باید برنامهنویس باشد؟
لازم نیست برنامهنویس حرفهای باشد، اما باید کد بخواند و اسکریپت بنویسد. ۱۹ آگهی از ۴۱ آگهی پایتون را اسم برده بودند.
هوش مصنوعی جای پنتستر را میگیرد؟
ابزارهای هوش مصنوعی بخشی از کار تکراری را سریعتر میکنند و ۵ آگهی آشنایی با آنها را خواسته بودند. اما تعیین محدوده، تشخیص یافته واقعی و نوشتن گزارش برای کارفرما هنوز با خود کارشناس است.
پیش از اولین دوره امنیت، تست بده
تست راه تا کار چند دقیقه طول میکشد و نشان میدهد کار تحلیلی، دقیق و پشتمیزی مثل پنتست با علاقهها و ترجیحهای تو چقدر جور است.
شروع تستسوالی درباره کارشناس تست نفوذ دارید؟
سوالتان را بپرسید. جواب را همینجا مینویسیم تا به کار بقیه هم بیاید.