
کارشناس SOC: کار در مرکز عملیات امنیت، سطحهای کار، مسیر ورود و درآمد
شغلکارشناس SOC کسی است که در مرکز عملیات امنیت هشدارهای امنیتی یک سازمان را میبیند، واقعی را از اشتباه جدا میکند و جلوی بزرگ شدن یک حمله را میگیرد. این صفحه از روی ۷۸ آگهی زنده آبان ۱۴۰۵ میگوید این کار در هر سطح چه میخواهد، شیفت آن چطور است، از کجا شروع کنید و چقدر درآمد دارد.
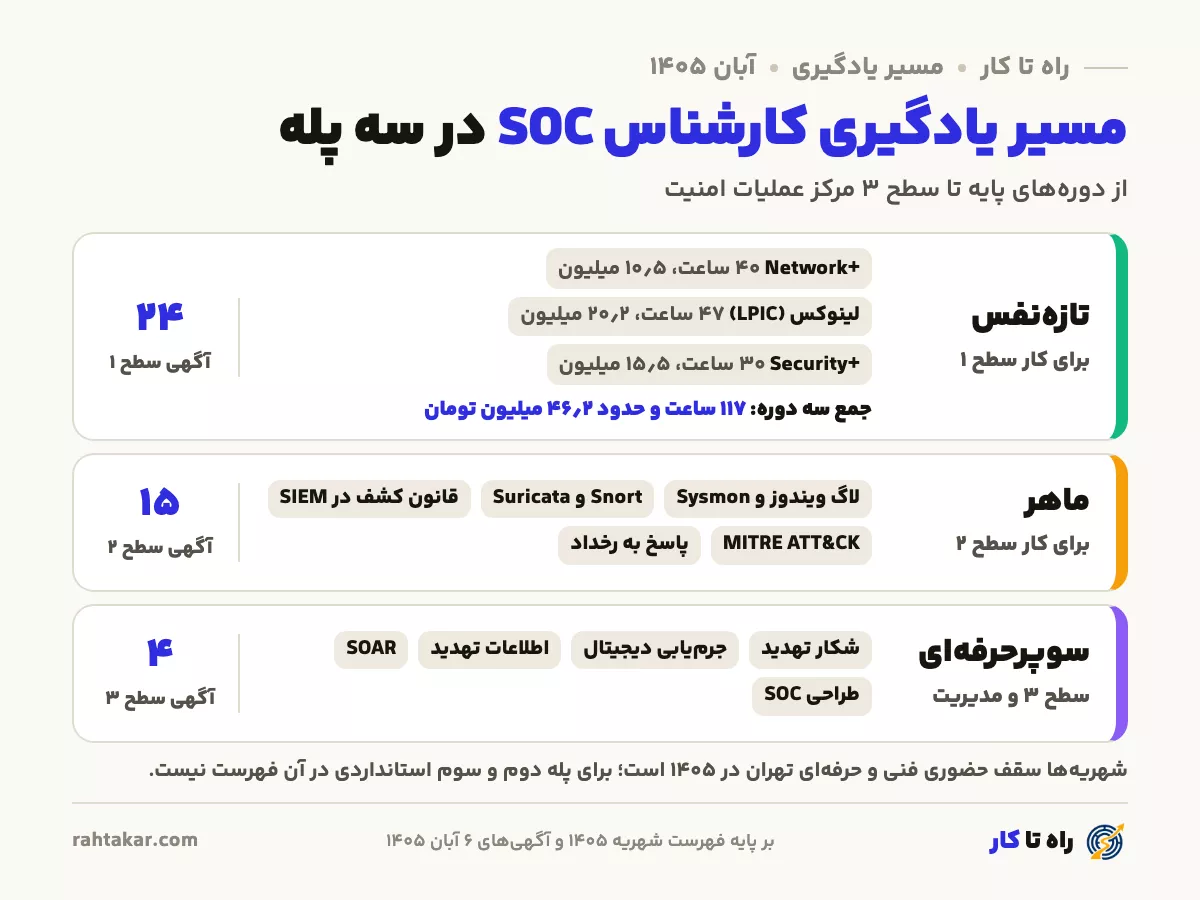
مسیر یادگیری کارشناس SOC از صفر تا سطح ۳
دورههای کارشناس SOC و هزینه آنها در ۱۴۰۵
روی هر ایستگاه جاده بزن تا آن دوره را ببینی.
کل این مسیر را کجا بخوانم؟
در حال بارگذاری…
فقط چند دوره را میخواهی؟ روی هر ایستگاه جاده بزن و «صفحهی کامل این دوره» را باز کن؛ آموزشگاههای همان یک دوره آنجا هستند.
- ۱
تازهنفس
شبکه و TCP/IP، ویندوز و Active Directory، لینوکس، مبانی امنیت در حد Security+، آشنایی با مرکز عملیات امنیت و کار عملی با یک SIEM مثل Splunk یا Wazuh. هدف این پله، گرفتن کار سطح ۱ است.
- ۲
ماهر
تحلیل لاگ ویندوز و Sysmon، کار با IDS مثل Snort و Suricata، نوشتن قانون کشف در SIEM، نگاشت رخداد به MITRE ATT&CK، پاسخ به رخداد و آشنایی اولیه با تحلیل بدافزار. این پله کار سطح ۲ است.
- ۳
سوپرحرفهای
شکار تهدید، جرمیابی دیجیتال، اطلاعات تهدید، خودکارسازی با SOAR، طراحی و راهاندازی مرکز عملیات امنیت، گزارش پس از رخداد و رهبری تیم. این پله سطح ۳، سرپرستی و مدیریت SOC است.
فهرست شهریه ۱۴۰۵ آموزشگاههای آزاد فنی و حرفهای تهران برای پله اول سه دوره اصلی دارد، با سقف شهریه حضوری: کار با Network+ در ۴۰ ساعت حدود ۱۰٫۵ میلیون تومان، لینوکس (LPIC) در ۴۷ ساعت حدود ۲۰٫۲ میلیون و Security+ در ۳۰ ساعت حدود ۱۵٫۵ میلیون تومان. این سه روی هم ۱۱۷ ساعت و حدود ۴۶٫۲ میلیون تومان میشوند. کسی که شبکه سیسکو را عمیقتر میخواهد، دوره CCNA را در ۶۵ ساعت و حدود ۱۷٫۱ میلیون دارد؛ مستندسازی امنیت شبکه و اطلاعات ۶۴ ساعت و حدود ۱۳٫۸ میلیون و پیادهسازی امنیت شبکههای مایکروسافت ۶۵ ساعت و حدود ۳۳٫۵ میلیون تومان است.
در این فهرست هیچ استانداردی با نام SOC یا SIEM نیست. دورههای پله دوم و سوم را بیشتر آموزشگاههای تخصصی امنیت و دورههای آنلاین برگزار میکنند و ۲۲ آگهی هم از سرفصل دورههای SANS نام برده بودند. پیش از ثبتنام بپرسید چند ساعت از دوره کار عملی روی SIEM و لاگ واقعی است؛ این سوال از عنوان دوره مهمتر است.
کارشناس SOC چیست و هر روز چه کاری میکند؟
SOC کوتاه شده Security Operations Center است، یعنی مرکز عملیات امنیت. کارشناس SOC، که در آگهیها به اسم تحلیلگر SOC یا کارشناس مرکز عملیات امنیت هم آمده، کسی است که رویدادهای ثبتشده در شبکه، سرورها و رایانههای کارکنان را زیر نظر دارد. هر روز هزاران خط لاگ و دهها یا صدها هشدار تولید میشود و بیشتر آنها بیخطرند. کار کارشناس SOC این است که هشدار مهم را زود ببیند، بررسی کند و اگر حمله واقعی است، آن را با شواهد به نفر بعدی یا تیم پاسخ برساند.
کارهایی که در آگهیها تکرار شده بود
- پایش و دستهبندی هشدارها: دیدن هشدارهای ابزار SIEM و EDR و تشخیص اینکه کدام واقعی است و کدام هشدار اشتباه
- بررسی رخداد: دنبال کردن یک ورود مشکوک یا یک فایل ناشناخته در لاگ ویندوز، لینوکس، فایروال و ترافیک شبکه
- ارجاع: فرستادن رخداد تاییدشده به سطح بالاتر، همراه با شواهد و کارهایی که انجام شده
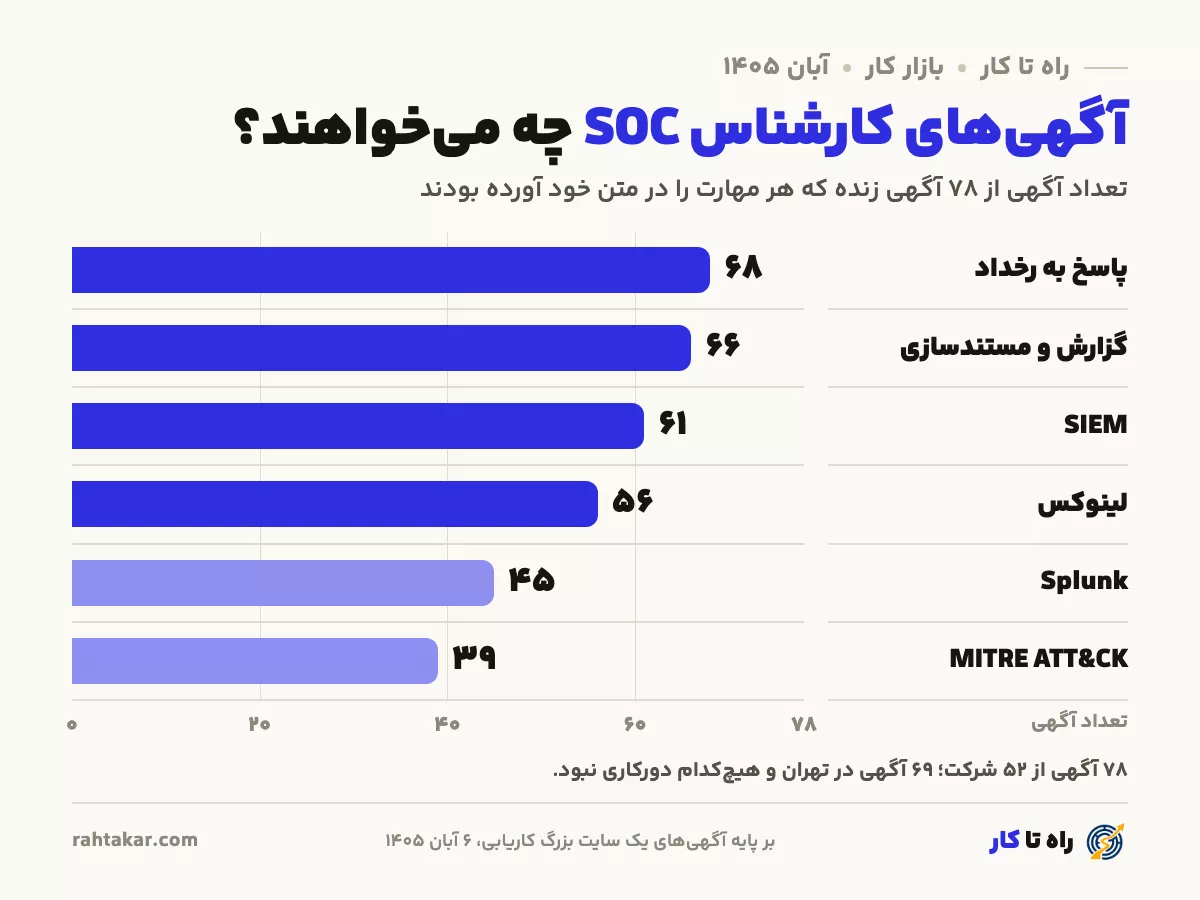
- مستندسازی و گزارش: ثبت هر رخداد در سامانه تیکت و نوشتن گزارش شیفت؛ ۶۶ آگهی از ۷۸ آگهی گزارش یا مستندسازی را خواسته بودند
- بهتر کردن قانونهای کشف: پیشنهاد اینکه کدام هشدار بیفایده است و کجا قانون تازه لازم است
کارشناس SOC کار دفاعی میکند. او به سیستم کسی حمله نمیکند؛ کارش دیدن، فهمیدن و مهار کردن است. کسی که با مجوز به سیستمها حمله میکند تا ضعفشان را پیدا کند، کارشناس تست نفوذ است و شغل و مسیر جدایی دارد. مهندس امنیت هم بیشتر میسازد و پیکربندی میکند، در حالی که کارشناس SOC آنچه ساخته شده را شبانهروز زیر نظر دارد.
مرکز عملیات امنیت چیست و کارشناس SOC کجای آن کار میکند؟
مرکز عملیات امنیت تیمی است با ابزار و دستورالعمل مشخص که امنیت یک یا چند سازمان را به صورت پیوسته پایش میکند. سه چیز این مرکز را میسازد: آدمها، یعنی تحلیلگرهای سطح ۱ تا ۳ و سرپرست؛ ابزارها، مثل SIEM که لاگها را جمع و به هم ربط میدهد؛ و فرایند، یعنی اینکه هر هشدار با چه ترتیبی بررسی، ارجاع و بسته شود. بدون فرایند، بهترین ابزار هم فقط هشدارهای بیشتری میسازد.
مرکز داخلی یا مرکز خدماتی
بعضی سازمانها، مثل بانکها و شرکتهای بزرگ اینترنتی، مرکز عملیات امنیت خودشان را دارند. بعضی دیگر این کار را به شرکتی میسپارند که برای چند مشتری به صورت سرویس SOC اداره میکند. در آگهیهای آبان ۱۴۰۵، ۵۹ آگهی از ۷۸ آگهی مال شرکتهای فناوری اطلاعات بود، ۶ آگهی مال شرکتهای اینترنتی، ۵ آگهی مال بانکها و ۳ آگهی مال شرکتهای مالی. کار در مرکز خدماتی یعنی دیدن شبکههای مختلف و یاد گرفتن سریع؛ کار در مرکز داخلی یعنی شناخت عمیق یک سازمان.
راهنمایی که فرایند پاسخ بر آن تکیه میکند
موسسه ملی استاندارد و فناوری آمریکا (NIST) نسخه سوم راهنمای پاسخ به رخداد خود را در ۱۴ فروردین ۱۴۰۴ منتشر کرد و آن را به شش کار اصلی چارچوب امنیت سایبری نسخه ۲ گره زد. بسیاری از دستورالعملهای داخلی SOC، از دستهبندی هشدار تا گزارش پس از رخداد، از همین منبع یا منبعهای مشابه گرفته شدهاند. کارشناس تازهکار لازم نیست این سند را حفظ باشد، ولی باید بداند هر کار روزانهاش کجای این چرخه است.
یک شیفت در مرکز عملیات امنیت چطور میگذرد؟
ترتیب کار در بیشتر مرکزها شبیه هم است؛ این روند از متن آگهیها و شرح وظیفههای سطح ۱ و ۲ جمع شده است:
- ۱
تحویل گرفتن
شروع شیفتخواندن گزارش شیفت قبل، دیدن رخدادهای باز و هشدارهایی که هنوز کسی بررسی نکرده است.
- ۲
دستهبندی هشدارها
ساعتهای اولهر هشدار تازه نگاه میشود: چه سیستمی، چه کاربری، چه زمانی. هشدار تکراری و بیخطر بسته میشود و دلیلش نوشته میشود.
- ۳
بررسی
وقتی چیزی مشکوک استکنار هم گذاشتن لاگ ورود، لاگ فایروال و رفتار رایانه کاربر تا معلوم شود اتفاق واقعی است یا نه.
- ۴
ارجاع و مهار
اگر حمله تایید شدرخداد با شواهد به سطح ۲ یا تیم پاسخ میرود. در بعضی مرکزها سطح ۱ هم طبق دستورالعمل، مثلا یک حساب را موقتا قفل میکند.
- ۵
ثبت در تیکت
در تمام شیفتهر کار در سامانه تیکت ثبت میشود تا نفر بعدی بتواند ادامه بدهد و مدیر بتواند زمان پاسخ را بسنجد.
- ۶
گزارش و تحویل
پایان شیفتنوشتن گزارش شیفت، فهرست کارهای باز و نکتههایی که شیفت بعد باید بداند.
سطح ۱، سطح ۲ و سطح ۳ در SOC چه فرقی دارند؟
بیشتر آگهیها سطح کار را در عنوان نوشته بودند، مثل Tier1 یا لایه اول. آنچه هر سطح در آگهیهای آبان ۱۴۰۵ خواسته بود:
| سطح | کار اصلی | تعداد آگهی | سابقهای که خواسته بودند |
|---|---|---|---|
| سطح ۱ (Tier1) | پایش و دستهبندی هشدار، بررسی اولیه، ارجاع با شواهد، گزارش شیفت | ۲۴ آگهی، یکی کارآموزی | بیشتر یک سال؛ چند آگهی دو یا سه سال |
| سطح ۲ (Tier2) | بررسی عمیق رخداد، تحلیل لاگ و ترافیک، مهار، نوشتن و بهتر کردن قانونهای کشف | ۱۵ آگهی | دو تا چهار سال |
| سطح ۳ (Tier3) | شکار تهدید، تحلیل بدافزار و جرمیابی دیجیتال، رخدادهای پیچیده | ۴ آگهی | چهار تا پنج سال |
| ارشد بدون سطح | بررسی رخداد و راهنمایی تیم | ۷ آگهی | سه تا چهار سال |
| سرپرست و مدیر | برنامه شیفت، کیفیت بررسیها، گزارش به مدیران | ۳ آگهی | سابقه مدیریت تیم |
بازار کار کارشناس SOC در آگهیهای آبان ۱۴۰۵
در ۶ آبان ۱۴۰۵ آگهیهای یک سایت بزرگ کاریابی با کلیدواژههای SOC، مرکز عملیات امنیت، SIEM، تحلیلگر امنیت، امنیت سایبری، پاسخ به رخداد، Splunk و QRadar جمع شد. از ۱٬۳۵۲ آگهی، ۲۵۵ آگهی عنوان امنیتی داشتند و عنوانها یکییکی خوانده شد. ۷۸ آگهی کار SOC بودند. آگهیهای تست نفوذ، امنیت شبکه، حاکمیت امنیت و ۹ آگهی مهندسی SIEM جدا شمرده شدند.
شرطهای استخدام
۵۸ آگهی کارشناسی خواسته بودند، ۴ آگهی کاردانی و ۴ آگهی کارشناسی ارشد؛ ۵۵ آگهی رشته کامپیوتر و فناوری اطلاعات و ۷ آگهی مهندسی برق. ۳۲ آگهی، یعنی ۴۱ درصد، کارت پایان خدمت خواسته بودند و ۱۹ آگهی امریه سربازی را جزو مزایا نوشته بودند. ۵۸ آگهی سقف سن داشتند که میانه آن ۳۸ سال بود. هیچکدام از ۷۸ آگهی دورکاری نبود؛ دسترسی به ابزارها و دادههای حساس معمولا فقط از داخل مرکز ممکن است.
ابزار و مهارت در متن آگهیها
پاسخ به رخداد در ۶۸ آگهی، گزارش و مستندسازی در ۶۶، SIEM در ۶۱، لینوکس در ۵۶، ویندوز و Active Directory در ۵۱، Splunk در ۴۵، MITRE ATT&CK در ۳۹، فایروال در ۳۶، شکار تهدید و اطلاعات تهدید در ۳۶، تحلیل بدافزار و جرمیابی دیجیتال در ۳۶، EDR و آنتیویروس سازمانی در ۳۲، پایتون و اسکریپت در ۲۸، IDS و IPS در ۲۷، ELK در ۱۹ و SOAR در ۱۶ آگهی آمده بود. Security+ در ۲۲ آگهی، دورههای SANS در ۲۲، CEH در ۱۹ و CySA+ در ۵ آگهی نام برده شده بود.
مزایای رایج بیمه تکمیلی در ۵۳ آگهی، وام در ۳۸، پاداش در ۳۸ و کمکهزینه دوره آموزشی در ۲۵ آگهی بود. کمکهزینه آموزش در این کار مهم است، چون ابزارها و حملهها هر سال عوض میشوند.
ابزارهای کارشناس SOC: SIEM، EDR و نقشه رفتار مهاجم
کارشناس SOC با چند دسته ابزار کار میکند. اسم محصول از سازمانی به سازمان دیگر فرق دارد، ولی کار هر دسته یکی است:
SIEM
لاگ همه سیستمها را جمع میکند، با قانونهای کشف به هم ربط میدهد و هشدار میسازد. در آگهیها Splunk پرتکرارترین بود و بعد ELK؛ QRadar و Wazuh هر کدام در ۲ آگهی آمده بودند.
EDR و آنتیویروس سازمانی
رفتار برنامهها روی رایانه و سرور را میبیند؛ مثلا اینکه یک فایل اسناد ناگهان دستور خط فرمان اجرا کند.
فایروال، IDS و IPS
ترافیک شبکه را میبینند و ارتباط مشکوک را ثبت یا قطع میکنند. لاگ آنها یکی از اولین جاهایی است که کارشناس نگاه میکند.
MITRE ATT&CK
فهرستی عمومی از رفتار مهاجمها که در نسخه سازمانیاش ۱۵ هدف تاکتیکی دارد، از شناسایی تا آسیب زدن. SOC با آن میسنجد کدام رفتار را میبیند و کدام را نه.
SOAR و اسکریپت
کارهای تکراری، مثل جمع کردن اطلاعات یک نشانی IP، را خودکار میکند. به همین دلیل ۲۸ آگهی پایتون یا اسکریپتنویسی خواسته بودند.
ابزار جای فهم را نمیگیرد
کسی که نداند ورود عادی به ویندوز چه لاگی دارد، ورود غیرعادی را هم نمیبیند. پایه شبکه و سیستمعامل از یاد گرفتن منوهای یک محصول مهمتر است.
دوره SOC، SIEM یا پاسخ به رخداد برگزار میکنید؟
اگر آموزشگاه شما دورههای مسیر کارشناس SOC را دارد، شما میتوانید با شماره همراه و مشخصات آموزشگاه ثبتنام کنید تا تیم راه تا کار درخواست را بررسی کند.
- ثبتنام با شماره همراه و مشخصات آموزشگاه
- بررسی درخواست به وسیله تیم راه تا کار
- صفحه آموزشگاه و ثبت دورهها پس از تایید
- بررسی جداگانه هر دوره پیش از انتشار
دورهها کنار مسیر یادگیری همین شغل نمایش داده میشوند.
اولین شغل کارشناس SOC را چطور بگیرم؟
آگهیهای سطح ۱ بیشتر یک سال سابقه خواسته بودند. این پلهها همان یک سال را کوتاهتر و قابل نشان دادن میکنند:
- ۱
پایه را محکم کنید
شبکه، ویندوز و لینوکس. ۵۶ آگهی لینوکس و ۵۱ آگهی ویندوز و Active Directory خواسته بودند؛ بیشتر سوالهای مصاحبه سطح ۱ از همینجاست.
- ۲
یک آزمایشگاه خانگی بسازید
روی رایانه خودتان چند ماشین مجازی بسازید، یک SIEM رایگان مثل Wazuh یا Elastic نصب کنید و لاگ ویندوز خودتان را به آن بفرستید. ببینید ورود عادی، نصب برنامه و خطای رمز چه ردی میگذارند.
- ۳
گزارش بنویسید
هر بررسی تمرینی را مثل گزارش واقعی بنویسید: چه دیدید، چه شواهدی دارید، چه پیشنهاد میدهید. چند گزارش تمیز در مصاحبه از هر مدرکی بیشتر حرف میزند.
- ۴
یک مدرک پایه بگیرید
Security+ یا دوره معادل داخلی آن. Security+ در ۲۲ آگهی آمده بود و CEH در ۱۹. مدرک امتیاز است، شرط همه آگهیها نیست.
- ۵
رزومه را با زبان آگهی بنویسید
اسم ابزارهایی را که واقعا با آنها کار کردهاید بنویسید، مثل SIEM، EDR و MITRE ATT&CK، و کنار هر کدام یک کار مشخص.
- ۶
از راه نزدیک وارد شوید
کار پشتیبانی شبکه، مدیر سیستم یا کارآموزی SOC هم شروع خوبی است. ۴ آگهی کارآموزی بودند و ۱۹ آگهی امریه سربازی داشتند.
درآمد کارشناس SOC در ۱۴۰۵
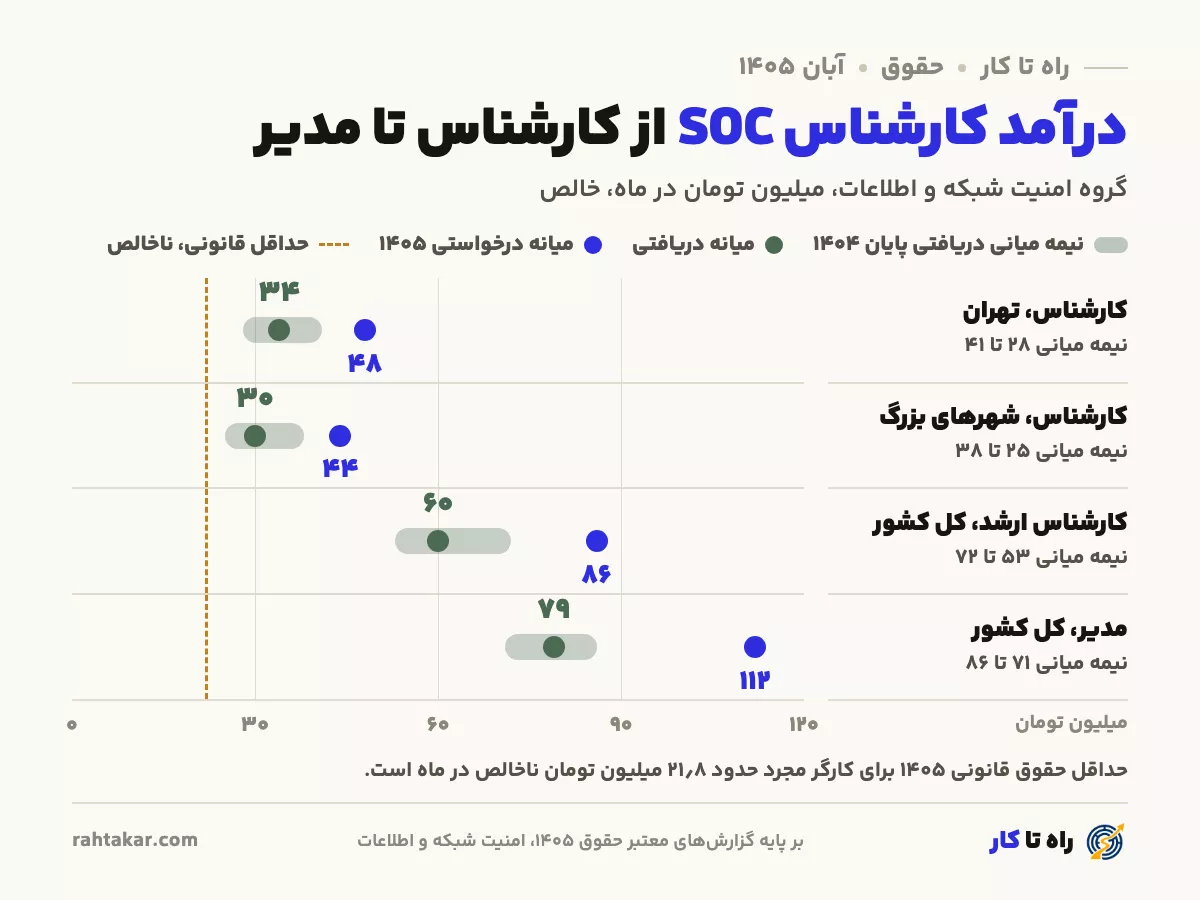
ماهانه و خالص، تهران، سطح کارشناس، ۱۴۰۴. این عدد مربوط به کلِ گروه امنیت سایبری است، نه یک عنوان شغلی خاص.
سالانه و ناخالص، عددِ میانه و بازهی نیمهی میانیِ بازار. شغلِ متناظر: Information Security Analysts. منبع: ادارهی آمار کار آمریکا (۲۰۲۵) و Job Bank کانادا (۲۰۲۵).
| نوع عدد | مقدار | توضیح |
|---|---|---|
| دریافتی پایان ۱۴۰۴، کارشناس، تهران | ۳۴ (۲۸ تا ۴۱) | میانه و نیمه میانی، خالص |
| دریافتی پایان ۱۴۰۴، کارشناس، شهرهای بزرگ | ۳۰ (۲۵ تا ۳۸) | میانه و نیمه میانی، خالص |
| دریافتی پایان ۱۴۰۴، کارشناس ارشد | ۶۰ (۵۳ تا ۷۲) | کل کشور، خالص |
| دریافتی پایان ۱۴۰۴، مدیر | ۷۹ (۷۱ تا ۸۶) | کل کشور، خالص، نمونه کوچک |
| درخواستی ۱۴۰۵، کارشناس، تهران | ۴۸ | انتظار همین گروه برای سال بعد |
| پیشنهاد آگهیهای SOC | ۵۰ تا ۷۵ | میانه بازه ۱۸ آگهی، آبان ۱۴۰۵ |
گزارشهای معتبر حقوق ۱۴۰۵ کارشناس SOC را جزو گروه امنیت شبکه و اطلاعات شمردهاند. در این گروه میانه حقوق دریافتی خالص سطح کارشناس در تهران در پایان ۱۴۰۴، ۳۴ میلیون تومان در ماه بود و نیمه میانی بین ۲۸ تا ۴۱ میلیون میگرفتند. همین سطح در شهرهای بزرگ دیگر میانه ۳۰ میلیون، با نیمه میانی ۲۵ تا ۳۸ میلیون، دریافت کرده بود. کارشناسان ارشد در کل کشور میانه ۶۰ میلیون و مدیران میانه ۷۹ میلیون تومان دریافت کرده بودند.
عدد درخواستی جداست: یعنی انتظار همین آدمها برای ۱۴۰۵. کارشناس تهران ۴۸ میلیون، کارشناس شهرهای بزرگ ۴۴ میلیون، کارشناس ارشد ۸۶ میلیون و مدیر ۱۱۲ میلیون تومان خواسته بود. عددهای کارشناس ارشد و مدیر از نمونه کوچکتری آمدهاند و دقتشان کمتر است.
آگهیها چقدر پیشنهاد داده بودند؟
۱۹ آگهی از ۷۸ آگهی حقوق نوشته بودند. یکی کارآموزی با ۳ تا ۵ میلیون تومان بود؛ میانه بازه ۱۸ آگهی دیگر ۵۰ تا ۷۵ میلیون تومان در ماه بود. در ۶ آگهی سطح ۱ که حقوق داشتند، بازهها از ۲۰ تا ۳۵ تا ۷۰ تا ۸۰ میلیون بود و میانهشان حدود ۳۸ تا ۵۰ میلیون. آگهیهای سطح ۲ و ارشد بیشتر ۷۰ تا ۱۰۰ یا ۹۰ تا ۱۱۰ میلیون نوشته بودند و بالاترین آگهی ۱۵۰ تا ۱۷۰ میلیون تومان پیشنهاد داده بود.
چه چیزی درآمد را بالا میبرد؟
سطح کار مهمترین عامل است: فاصله میانه دریافتی کارشناس و کارشناس ارشد ۲۶ میلیون تومان است. بعد از آن نوع کارفرما، کار شیفتی که طبق قانون مزد اضافه دارد، تسلط واقعی بر یک SIEM و توان نوشتن قانون کشف و گزارش خوب اثر دارند. آگهی پیشنهادی معمولا ناخالص یا با مزایا نوشته میشود و با دریافتی خالص گزارش حقوق یکی نیست.
درآمد تحلیلگر SOC در آمریکا و کانادا
در آمریکا تحلیلگرهای SOC جزو گروه تحلیلگران امنیت اطلاعاتاند و در کانادا جزو متخصصان امنیت سایبری. این عددها سالانه و پیش از مالیاتاند، هر کدام به پول همان کشور:
کار در SOC به چه کسی میآید؟
احتمالا از این کار راضی میشوی اگر
- از دنبال کردن یک سرنخ کوچک در میان هزاران خط لاگ خسته نمیشوی
- میتوانی ساعتها با دقت یکسان کار تکراری را نگاه کنی و ناهنجاری را ببینی
- نوشتن گزارش روشن و کوتاه را دوست داری
- زیر فشار یک رخداد واقعی آرام میمانی و طبق دستورالعمل پیش میروی
- رازداری درباره دادههای دیگران برایت طبیعی است
احتمالا اذیت میشوی اگر
- شیفت شب و کار در تعطیلات را نمیخواهی
- دوست داری بیشتر بسازی تا پایش کنی
- یاد گرفتن ابزار تازه هر سال برایت سنگین است
- کار دورکاری کامل میخواهی؛ هیچ آگهی SOC دورکاری نبود
این شغل در یک نگاه
تست راه تا کار علاقهها و شخصیتت را با کار SOC و کارهای نزدیکش مثل مهندسی امنیت و تست نفوذ مقایسه میکند.
شروع تستسوالهای رایج درباره کارشناس SOC
کارشناس SOC سطح ۱ چه میکند؟
هشدارهای SIEM و EDR را میبیند، هشدار اشتباه را با دلیل میبندد، هشدار واقعی را بررسی اولیه میکند و با شواهد به سطح ۲ میفرستد. گزارش شیفت هم با اوست.
استخدام کارشناس SOC سطح ۱ چه شرطی دارد؟
در آگهیهای آبان ۱۴۰۵ بیشتر کارشناسی کامپیوتر یا فناوری اطلاعات، حدود یک سال سابقه، شبکه، ویندوز، لینوکس و آشنایی با یک SIEM. ۱۵ آگهی از ۲۴ آگهی سطح ۱ از شیفت گفته بودند.
آموزش کارشناس SOC را از کجا شروع کنم؟
از شبکه، ویندوز و لینوکس. بعد مبانی امنیت در حد Security+ و کار عملی با یک SIEM رایگان. سه دوره پایه فنی و حرفهای تهران روی هم ۱۱۷ ساعت و حدود ۴۶ میلیون تومان سقف شهریه دارند.
حقوق کارشناس SOC چقدر است؟
میانه دریافتی خالص سطح کارشناس گروه امنیت شبکه و اطلاعات در تهران در پایان ۱۴۰۴، ۳۴ میلیون تومان بود. آگهیهای SOC آبان ۱۴۰۵ میانه ۵۰ تا ۷۵ میلیون پیشنهاد داده بودند.
کارشناس SOC باید برنامهنویس باشد؟
نه به معنای برنامهنویس نرمافزار. ولی اسکریپت ساده با پایتون یا PowerShell کار تکراری را کم میکند و ۲۸ آگهی از ۷۸ آگهی آن را خواسته بودند.
خانمها میتوانند کارشناس SOC شوند؟
بله. ۵۸ آگهی از ۷۸ آگهی، یعنی ۷۴ درصد، فرقی بین خانم و آقا نگذاشته بودند. ۱۶ آگهی فقط آقا خواسته بودند که ۶ آگهی از آنها از شیفت گفته بودند.
برای کار SOC کارت پایان خدمت لازم است؟
در ۳۲ آگهی، یعنی ۴۱ درصد، بله. ۱۹ آگهی امریه سربازی را جزو مزایا نوشته بودند که برای مشمولان راه ورود است.
کارشناس SOC میتواند دورکار باشد؟
در آگهیهای آبان ۱۴۰۵ نه؛ هیچکدام از ۷۸ آگهی دورکاری نبود. ابزارها و دادههای امنیتی معمولا فقط از داخل مرکز در دسترساند.
فرق کارشناس SOC و کارشناس تست نفوذ چیست؟
کارشناس SOC دفاع میکند: حمله را میبیند و مهار میکند. کارشناس تست نفوذ با مجوز به سیستم حمله میکند تا ضعف را پیش از مهاجم پیدا کند.
هوش مصنوعی جای کارشناس SOC را میگیرد؟
ابزارهای خودکار بخشی از دستهبندی هشدار را انجام میدهند، ولی تصمیم درباره رخداد واقعی، ارتباط با مالک سیستم و گزارش هنوز کار آدم است. کسی که خودکارسازی را بلد است، جلوتر است.
پایش، ساختن یا آزمودن؟ پیش از شروع مسیر SOC تست بده
تست شخصیت و علاقه راه تا کار چند دقیقه طول میکشد و نشان میدهد کار دقیق و پیگیر مرکز عملیات امنیت چقدر با ترجیحهای شما جور است و چه شغلهای دیگری به شما نزدیکاند.
شروع تستسوالی درباره تحلیلگر SOC دارید؟
سوالتان را بپرسید. جواب را همینجا مینویسیم تا به کار بقیه هم بیاید.