
متخصص امنیت سایبری: چه کاری میکند، چطور استخدام میشود و چقدر درآمد دارد
شغلمتخصص امنیت سایبری کسی است که دادهها، سرورها و شبکه یک سازمان را در برابر نفوذ، نشت اطلاعات و از کار افتادن نگه میدارد. این صفحه از روی ۲۴۱ آگهی زنده آبان ۱۴۰۵ میگوید این کار هر روز چه شکلی دارد، کارفرماها با چه عنوان و چه شرطی استخدام میکنند، یادگیری را از کجا شروع کنید و درآمد آن چقدر است.
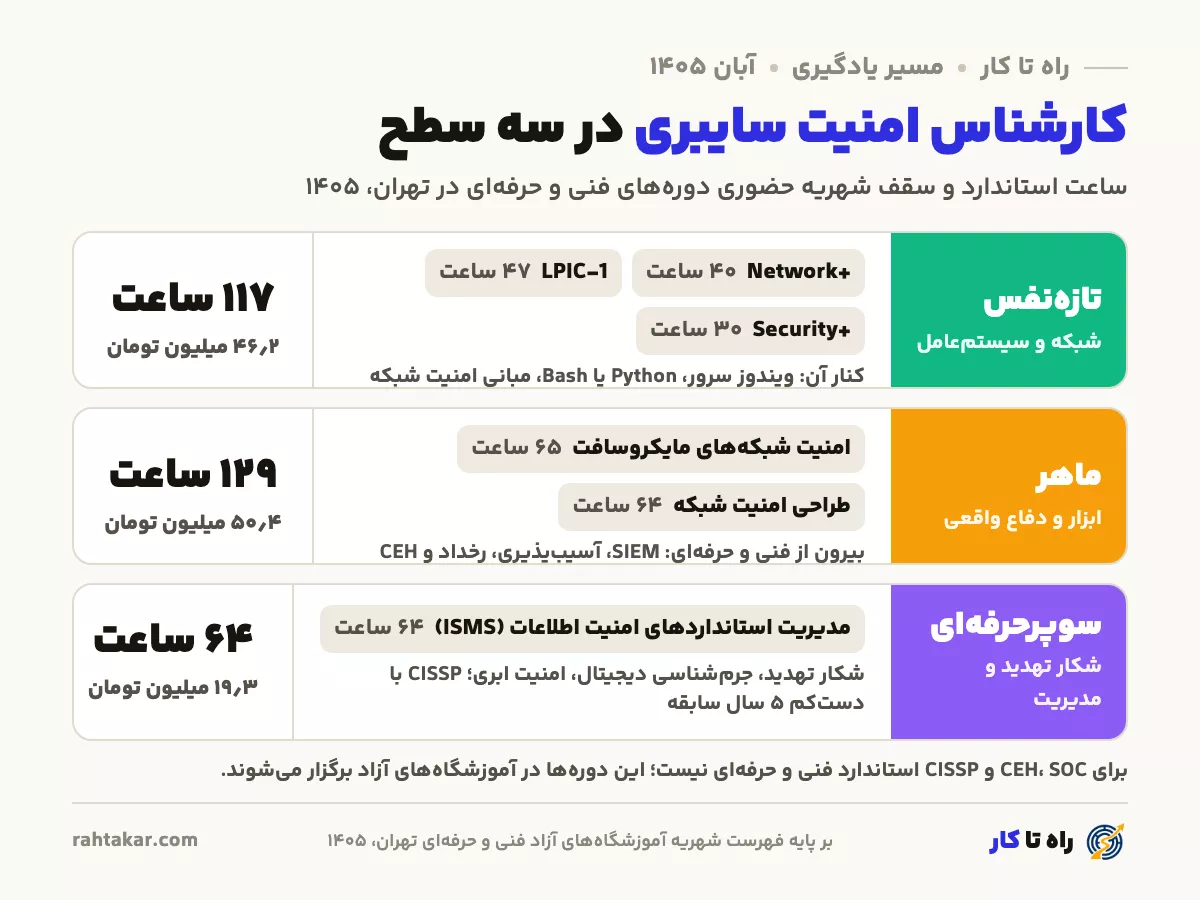
مسیر یادگیری متخصص امنیت سایبری در سه سطح
امنیت روی شبکه و سیستمعامل ساخته میشود. کسی که این دو را خوب نشناسد، ابزار امنیتی را هم فقط اجرا میکند و نمیفهمد چه میبیند.
ساعت و شهریه دورههای فنی و حرفهای تهران در ۱۴۰۵
روی هر ایستگاه جاده بزن تا آن دوره را ببینی.
کل این مسیر را کجا بخوانم؟
در حال بارگذاری…
فقط چند دوره را میخواهی؟ روی هر ایستگاه جاده بزن و «صفحهی کامل این دوره» را باز کن؛ آموزشگاههای همان یک دوره آنجا هستند.
- ۱
تازهنفس: شبکه، سیستمعامل و مفاهیم پایه امنیت
شبکه در سطح Network+، لینوکس در سطح LPIC-1، ویندوز سرور مقدماتی و مفاهیم Security+. کنار آن اسکریپت ساده با Python یا Bash و آشنایی با VPN و مبانی امنیت شبکه. در پایان این سطح باید بتوانید یک شبکه کوچک آزمایشی بسازید و بگویید هر ترافیک از کجا به کجا میرود.
- ۲
ماهر: ابزار و کار واقعی دفاع
تحلیل ترافیک با Wireshark، اسکن و مدیریت آسیبپذیری، یک SIEM مثل Splunk یا Wazuh، امنیت Active Directory، ده خطر رایج وب از فهرست OWASP و رسیدگی به رخداد. دورههای حمله مثل CEH هم در این سطح کمک میکنند تا بفهمید مهاجم چطور فکر میکند.
- ۳
سوپرحرفهای: شکار تهدید، طراحی و مدیریت
شکار تهدید و اطلاعات تهدید، نقشه رفتار مهاجم MITRE ATT&CK، جرمشناسی دیجیتال، امنیت ابری و معماری اعتماد صفر. مدرکهایی مثل CySA+ و CISSP و مهارت رهبری تیم در این سطح معنا پیدا میکنند؛ CISSP دستکم ۵ سال سابقه تماموقت در دو حوزه از هشت حوزه امنیت میخواهد.
سازمان آموزش فنی و حرفهای برای چند دوره همین مسیر استاندارد رسمی دارد. سقف شهریه حضوری آموزشگاههای آزاد تهران در ۱۴۰۵ اینطور است:
- سطح تازهنفس: کار با Network+ با ۴۰ ساعت و ۱۰٫۵ میلیون تومان، لینوکس LPIC-1 با ۴۷ ساعت و ۲۰٫۲ میلیون تومان، CompTIA Security+ با ۳۰ ساعت و ۱۵٫۵ میلیون تومان. جمع این سه ۱۱۷ ساعت و ۴۶٫۲ میلیون تومان است.
- سطح ماهر: پیادهسازی امنیت شبکههای مایکروسافت با ۶۵ ساعت و ۳۳٫۵ میلیون تومان و طراحی امنیت شبکه با ۶۴ ساعت و ۱۶٫۹ میلیون تومان؛ جمع ۱۲۹ ساعت و ۵۰٫۴ میلیون تومان.
- سطح سوپرحرفهای: مدیریت استانداردهای امنیت اطلاعات (ISMS) با ۶۴ ساعت و ۱۹٫۳ میلیون تومان. برای CEH، SOC و CISSP استاندارد فنی و حرفهای پیدا نکردیم و این دورهها را آموزشگاههای آزاد یا شرکتهای امنیتی برگزار میکنند.
یک دوره کوتاهتر هم با نام کارور امنیت فناوری اطلاعات، ۳۰ ساعت و ۱۳٫۷ میلیون تومان، هست که برای آشنایی اول مناسب است. شهریه آنلاین همین دورهها حدود یکپنجم کمتر است. هر دوره را با یک تمرین عملی در آزمایشگاه خانگی ببندید؛ کارفرما بیشتر از گواهی، به کاری نگاه میکند که بتوانید جلوی چشمش انجام بدهید.
متخصص امنیت سایبری کیست و در یک سازمان چه کاری میکند؟
متخصص امنیت سایبری، که در آگهیها بیشتر به اسم کارشناس امنیت یا تحلیلگر امنیت آمده است، مسئول این است که داراییهای دیجیتال یک سازمان سالم، محرمانه و در دسترس بمانند. دارایی یعنی هر چیزی که اگر از دست برود به کار سازمان ضربه میزند: پایگاه داده مشتریها، سرور ایمیل، سامانه حسابداری، رایانه کارمندها و حتی دوربینها و چاپگرهایی که به شبکه وصلاند.
این آدم معمولا نه برنامهنویس محصول است و نه مدیر شبکه، ولی باید زبان هر دو را بفهمد. کار او پیدا کردن نقطههای ضعف پیش از مهاجم، بستن آنها با کمک تیمهای دیگر، دیدن نشانههای حمله و جمع کردن خسارت است.
کارهایی که در یک هفته عادی تکرار میشود
- فهرست داراییها و دسترسیها: چه سرورهایی داریم، چه کسی به کدام سامانه دسترسی دارد و کدام حسابها دیگر لازم نیستند.
- مدیریت آسیبپذیری: اسکن سرورها و نرمافزارها، اولویت دادن به ضعفهایی که واقعا در حملهها استفاده میشوند و پیگیری وصله تا بسته شدن.
- امنسازی: خاموش کردن سرویسهای بیاستفاده، سخت کردن تنظیمات ویندوز و لینوکس، قاعدههای فایروال و رمزگذاری.
- پایش و بررسی هشدار: نگاه به لاگها و هشدارهای سامانههای امنیتی و جدا کردن هشدار واقعی از اشتباه.
- رسیدگی به رخداد: وقتی چیزی واقعا اتفاق افتاده، محدود کردن آن، جمع کردن شواهد و برگرداندن سرویس.
- آموزش کارکنان و نوشتن دستورالعمل: بیشتر نفوذها از یک ایمیل فریبنده یا رمز ضعیف شروع میشوند، پس بخشی از کار با آدمهاست نه با دستگاهها.
چارچوب امنیت سایبری NIST، که نسخه ۲ آن ۷ اسفند ۱۴۰۲ منتشر شد، همین کار را در شش بخش میبیند: حاکمیت، شناسایی، محافظت، کشف، پاسخ و بازیابی. خیلی از کارفرماهای ایرانی هم در آگهیها از همین چارچوب یا استاندارد ISO 27001 اسم برده بودند. یک متخصص تازهکار بیشتر در شناسایی، محافظت و کشف کار میکند و با بالا رفتن سابقه به حاکمیت و طراحی میرسد.
طبق دادههای رسمی شغلی آمریکا، ۶۲ درصد شاغلان این کار هفتهای بیش از ۴۰ ساعت کار میکنند و ۳۳ درصد گفتهاند پیامد اشتباه در کارشان «بسیار جدی» است. یعنی این کار بیشتر پشت میز میگذرد، ولی آرام نیست.
کارشناس امنیت سایبری با چه عنوانهایی استخدام میشود؟
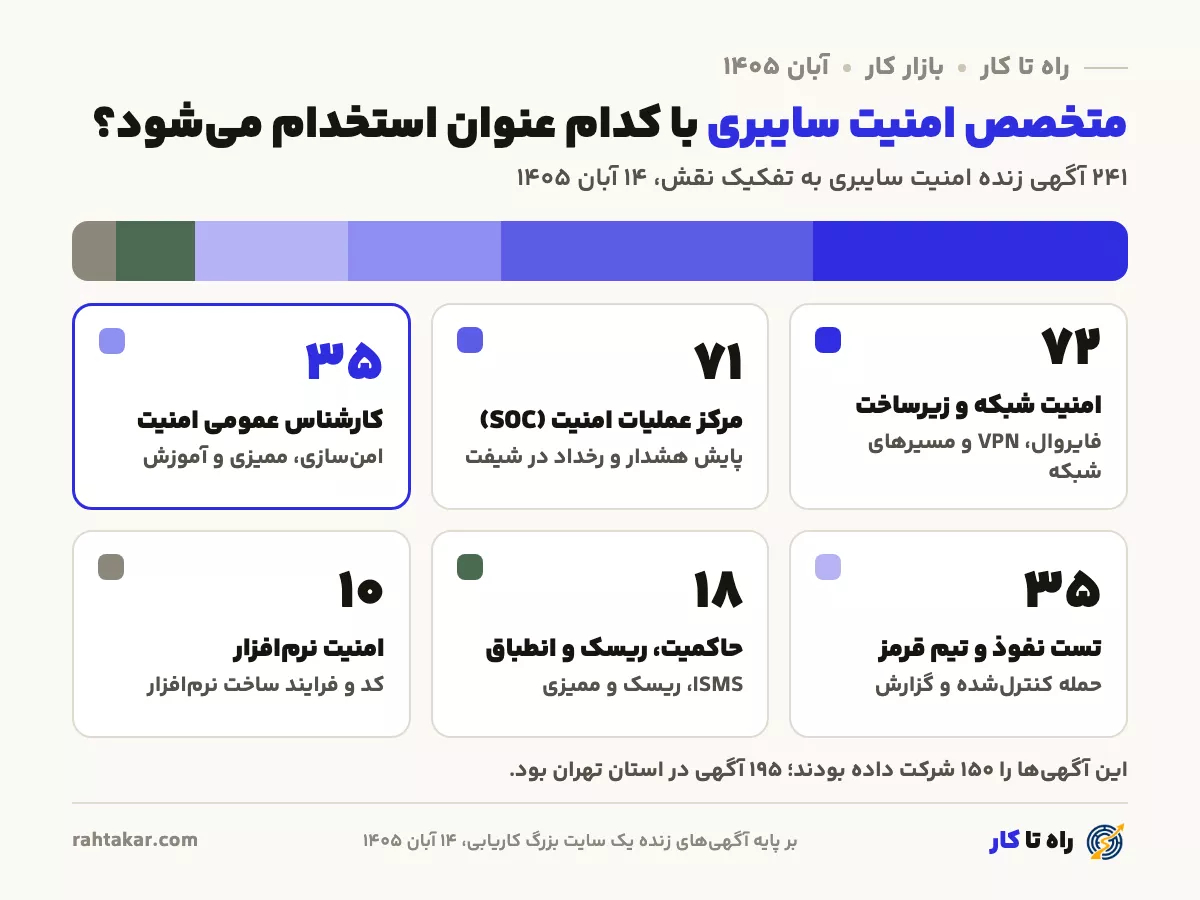
کسی که «کارشناس امنیت سایبری» جستجو میکند، در سایتهای کاریابی با چند عنوان جدا روبهرو میشود. ما ۲۴۱ آگهی امنیت سایبری ۱۴ آبان ۱۴۰۵ را یکییکی از روی عنوان دسته کردیم؛ هر کارت میگوید آن نقش چه میکند و چند آگهی داشت.
امنیت شبکه و زیرساخت، ۷۲ آگهی
پرتعدادترین عنوان. کار با فایروال، VPN، سوئیچ و روتر و امن نگه داشتن مسیرهای شبکه. بیشتر این آگهیها کارشناس شبکهای میخواهند که امنیت را هم بلد باشد.
مرکز عملیات امنیت (SOC)، ۷۱ آگهی
پایش هشدارها در شیفت، بررسی لاگ و رسیدگی اولیه به رخداد. پله ورود بسیاری از تازهکارهاست و سطح ۱ تا ۳ دارد.
کارشناس عمومی امنیت اطلاعات و سایبری، ۳۵ آگهی
همان نقشی که این صفحه درباره آن است: کمی از همه چیز، از امنسازی سرور و آنتیویروس تا ممیزی و آموزش کارکنان، بیشتر در سازمانهایی که تیم امنیت کوچکی دارند.
تست نفوذ و تیم قرمز، ۳۵ آگهی
حمله کنترلشده و قانونی به سامانهها برای پیدا کردن ضعفها پیش از مهاجم واقعی، با گزارشی که تیم فنی بتواند بر اساس آن کار کند.
حاکمیت، ریسک و انطباق، ۱۸ آگهی
سیستم مدیریت امنیت اطلاعات، ارزیابی ریسک، ممیزی و تطبیق با الزامهای قانونی. کار با سند و فرایند بیشتر از کار با ابزار.
امنیت نرمافزار، ۱۰ آگهی
بررسی کد و فرایند ساخت نرمافزار، کنار تیم برنامهنویسی. بیشتر به کسی میرسد که پیشتر برنامهنویس بوده است.
متخصص امنیت سایبری استخدام: آگهیهای آبان ۱۴۰۵ چه شرطی داشتند؟
این عددها از خواندن متن کامل ۲۴۱ آگهی زنده امنیت سایبری در یک سایت بزرگ کاریابی در ۱۴ آبان ۱۴۰۵ آمده است.
کارفرماهای امنیت سایبری بیشتر شرکتهای فناوری اطلاعات و نرمافزارند: ۱۵۵ آگهی از این گروه بود. بعد از آن سایتها و سرویسهای اینترنتی و بانکها هر کدام ۱۷ آگهی، شرکتهای مالی و سرمایهگذاری ۱۴ آگهی و مخابرات ۷ آگهی داشتند. در کل ۱۵۰ شرکت جدا این ۲۴۱ آگهی را داده بودند؛ یعنی بازار به چند کارفرمای بزرگ محدود نیست.
مدرک و سن
۱۸۲ آگهی مدرک کارشناسی خواسته بودند، ۱۳ آگهی کارشناسی ارشد و ۷ آگهی کاردانی. رشته را بیشتر کامپیوتر، فناوری اطلاعات یا برق نوشته بودند، ولی در متن آگهیها چیزی که بیشتر از رشته تکرار میشد، مهارت عملی بود. ۱۴۱ آگهی سقف سن گذاشته بودند و میانه این سقف ۳۷ سال بود.
سابقه کار
در آگهیهای سطح کارشناس که سابقه را با عدد نوشته بودند، بیشتر ۲ تا ۳ سال خواسته شده بود و ۹ آگهی به یک سال راضی بودند. آگهیهای ارشد بیشتر ۳ تا ۵ سال و آگهیهای سرپرست و مدیر ۵ تا ۷ سال میخواستند. ۶ آگهی هم با عنوان کارآموز منتشر شده بود که راه ورود بدون سابقه است.
آنچه در کنار حقوق پیشنهاد شده بود
بیمه درمان تکمیلی در ۱۵۲ آگهی، پاداش در ۱۱۱ آگهی، وام در ۱۰۸ آگهی و کمکهزینه دوره آموزشی در ۶۸ آگهی آمده بود. کمکهزینه آموزش در این کار مهم است، چون مدرکها و دورههای امنیت گراناند و هر چند سال نسخه تازه میگیرند.
کارفرماها در آگهیهای امنیت کدام مهارتها را خواسته بودند؟
متن ۲۴۱ آگهی را برای اسم مهارتها و مدرکها گشتیم. ستون دوم همه آگهیهاست و ستون سوم فقط ۳۵ آگهی کارشناس عمومی امنیت که به این صفحه نزدیکترند.
| مهارت یا مدرک | در ۲۴۱ آگهی امنیت | در ۳۵ آگهی کارشناس عمومی |
|---|---|---|
| شبکه (TCP/IP، Network+ یا CCNA) | ۱۹۹ | ۲۷ |
| گزارشنویسی و مستندسازی | ۱۹۲ | ۲۵ |
| رسیدگی به رخداد امنیتی | ۱۲۶ | ۱۸ |
| لینوکس | ۱۲۵ | ۲۱ |
| فایروال | ۱۲۲ | ۱۴ |
| ویندوز و Active Directory | ۱۲۰ | ۲۲ |
| SIEM (سامانه جمعآوری و تحلیل لاگ) | ۸۸ | ۱۳ |
| اسکریپتنویسی (Python، PowerShell یا Bash) | ۶۶ | ۸ |
| EDR و آنتیویروس سازمانی | ۶۰ | ۱۲ |
| امنیت ابری و کانتینر | ۴۵ | ۱۲ |
| مدرک Security+ | ۴۴ | ۵ |
| امنسازی سرور و سرویس | ۳۹ | ۱۴ |
| استاندارد ISO 27001 | ۳۲ | ۹ |
| زبان انگلیسی | ۳۲ | ۷ |
یک آسیبپذیری تازه از خبر تا بسته شدن، در دست متخصص امنیت
بخش بزرگی از کار متخصص امنیت سایبری پیگیری آسیبپذیریهاست. نهاد امنیت سایبری آمریکا میگوید کمتر از ۴ درصد آسیبپذیریهای شناختهشده واقعا در حملهها به کار رفتهاند، ولی از همینها ۴۲ درصد همان روز اعلام، نیمی تا دو روز بعد و ۷۵ درصد تا ۲۸ روز بعد استفاده شدهاند. برای همین سرعت و درست اولویت دادن، هر دو مهماند. یک پرونده معمول اینطور پیش میرود:
- ۱
خبر آسیبپذیری میرسد
روز اول، صبحسازنده یک فایروال یا نرمافزار ایمیل اعلام میکند ضعفی پیدا شده است. متخصص امنیت اول میپرسد: آیا ما این محصول را داریم، کدام نسخه و کجا؟ فهرست بهروز داراییها اینجا ارزش خودش را نشان میدهد.
- ۲
اولویت تعیین میشود
روز اول، ظهراگر آن ضعف در فهرست آسیبپذیریهای در حال سوءاستفاده باشد یا آن سرور از اینترنت در دسترس باشد، کار فوری است. در غیر این صورت در برنامه وصله عادی قرار میگیرد.
- ۳
راه موقت و هماهنگی
روز اول، عصراگر وصله هنوز آماده نیست، راه موقت پیدا میشود: بستن یک پورت، محدود کردن دسترسی یا خاموش کردن یک قابلیت. این کار با تیم شبکه و صاحب سرویس هماهنگ میشود تا کسبوکار نخوابد.
- ۴
نشانه نفوذ گشته میشود
روز دوم و سومپیش از وصله باید دید کسی زودتر از این ضعف استفاده کرده یا نه. لاگهای همان سرور بررسی میشود و اگر نشانه مشکوکی بود، پرونده به رسیدگی به رخداد میرود.
- ۵
وصله و آزمون دوباره
هفته اولوصله در زمان کمترافیک نصب میشود و دوباره اسکن میشود تا معلوم شود ضعف واقعا بسته شده است. وصلهای که نصب شده ولی سرویس را دوباره راه نینداخته، ضعف را نبسته است.
- ۶
گزارش و درس
بعد از بسته شدنیک گزارش کوتاه برای مدیر نوشته میشود: چه چیزی در خطر بود، چقدر طول کشید و دفعه بعد چه چیزی باید سریعتر شود. همین گزارشهاست که در آگهیها با عنوان مستندسازی خواسته میشود.
دوره شبکه، Security+ یا امنیت اطلاعات برگزار میکنید؟
اگر آموزشگاه شما دورههای همین مسیر را برگزار میکند، میتوانید در راه تا کار ثبتنام کنید تا کسانی که این صفحه را میخوانند دورههایتان را کنار مسیر یادگیری ببینند.
- ثبتنام با شماره موبایل و مشخصات آموزشگاه
- بررسی درخواست به دست تیم راه تا کار
- صفحه آموزشگاه و ثبت دورهها بعد از تایید
- بررسی جداگانه هر دوره پیش از نمایش
شما اطلاعات را وارد میکنید و تیم راه تا کار پیش از نمایش آن را بررسی میکند.
برای اولین استخدام در امنیت چه چیزی را باید نشان بدهید؟
۶ آگهی کارآموزی و چند آگهی که به یک سال سابقه راضی بودند، یعنی در ورود بسته نیست؛ ولی کارفرما باید ببیند شما واقعا کار کردهاید.
- ۱
یک آزمایشگاه خانگی بسازید
با دو یا سه ماشین مجازی یک شبکه کوچک بسازید: یک سرور ویندوز با Active Directory، یک لینوکس و یک SIEM رایگان مثل Wazuh. بعد یک حمله ساده را روی آن اجرا کنید و ببینید در لاگها چه ردی میماند.
- ۲
کارتان را بنویسید
برای هر تمرین یک گزارش کوتاه بنویسید: چه کردید، چه دیدید و چه پیشنهادی دارید. ۱۹۲ آگهی از ۲۴۱ آگهی از گزارش و مستندسازی حرف زده بودند و این گزارشها نمونهکار شما میشوند.
- ۳
از کار نزدیک شروع کنید
خیلی از متخصصهای امنیت اول پشتیبان شبکه، کارشناس IT یا مدیر سرور بودهاند. ۷۲ آگهی امنیت شبکه بیشتر کسی را میخواهند که شبکه را بلد است و امنیت را هم یاد گرفته است؛ این پله واقعی است.
- ۴
در مسابقهها و محیطهای تمرینی قانونی شرکت کنید
مسابقههای فتح پرچم و محیطهای تمرینی آنلاین جای قانونی امتحان کردن مهارتاند. هرگز سامانه کسی را بدون اجازه کتبی آزمایش نکنید؛ ماده ۱ قانون جرایم رایانهای مصوب ۱۳۸۸ دسترسی غیرمجاز را جرم میداند و این کار اعتماد کارفرما را هم از بین میبرد.
- ۵
امریه و کارآموزی را جدی بگیرید
۴۲ آگهی امریه سربازی پیشنهاد داده بودند. برای آقایانی که خدمت نرفتهاند، این راهی است که هم خدمت تمام شود و هم سابقه کاری ساخته شود.
درآمد متخصص امنیت سایبری در ایران و خارج
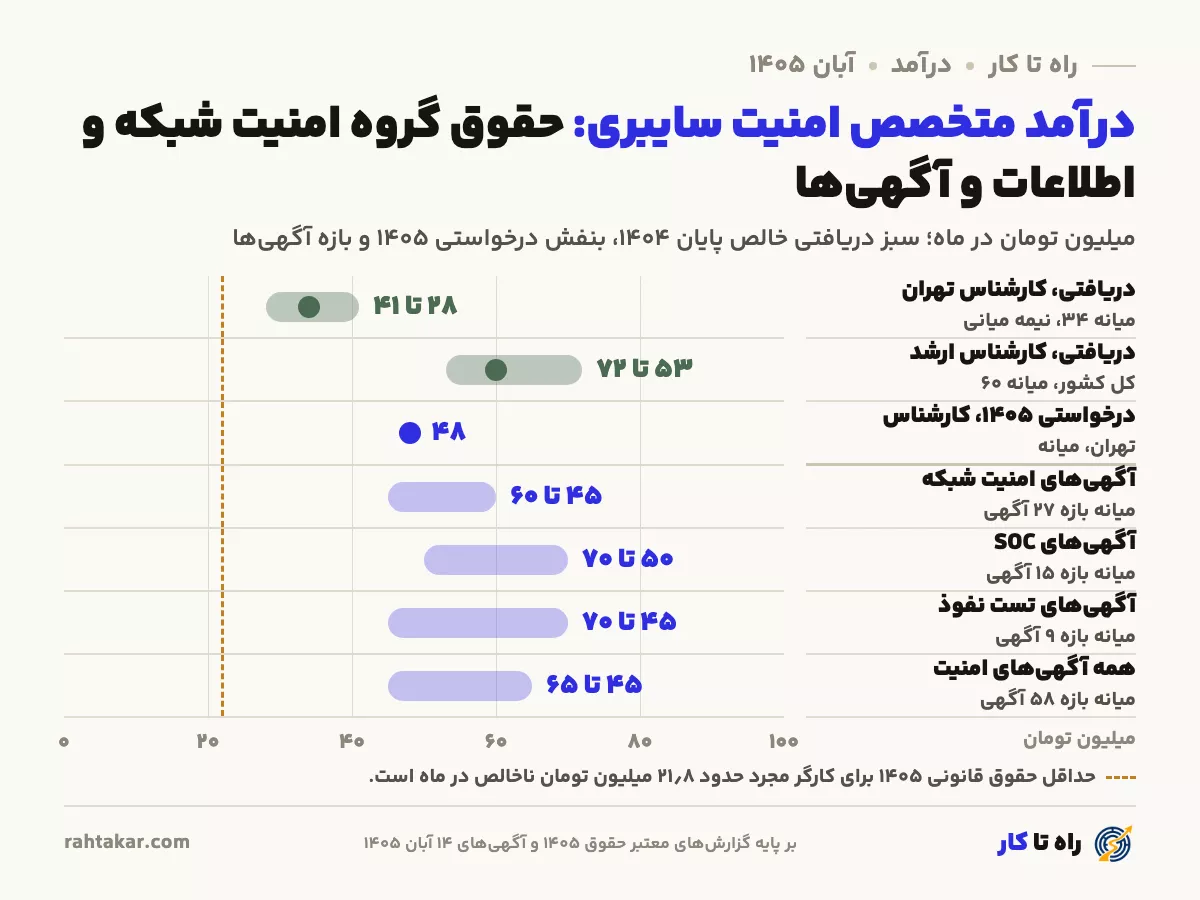
ماهانه و خالص، تهران، سطح کارشناس، ۱۴۰۴. این عدد مربوط به کلِ گروه امنیت سایبری است، نه یک عنوان شغلی خاص.
سالانه و ناخالص، عددِ میانه و بازهی نیمهی میانیِ بازار. شغلِ متناظر: Information Security Analysts. منبع: ادارهی آمار کار آمریکا (۲۰۲۵) و Job Bank کانادا (۲۰۲۵).
| نوع عدد | مقدار | توضیح |
|---|---|---|
| دریافتی پایان ۱۴۰۴، کارشناس، تهران | ۳۴ (۲۸ تا ۴۱) | میانه و نیمه میانی، خالص |
| دریافتی پایان ۱۴۰۴، کارشناس ارشد | ۶۰ (۵۳ تا ۷۲) | کل کشور، خالص |
| درخواستی ۱۴۰۵، کارشناس، تهران | ۴۸ | انتظار همین گروه برای سال بعد |
| پیشنهاد همه آگهیهای امنیت | ۴۵ تا ۶۵ | میانه بازه ۵۸ آگهی، آبان ۱۴۰۵ |
| پیشنهاد آگهیهای امنیت شبکه | ۴۵ تا ۶۰ | میانه بازه ۲۷ آگهی |
| پیشنهاد آگهیهای SOC | ۵۰ تا ۷۰ | میانه بازه ۱۵ آگهی |
| پیشنهاد آگهیهای تست نفوذ | ۴۵ تا ۷۰ | میانه بازه ۹ آگهی |
گزارشهای معتبر حقوق ۱۴۰۵ متخصص امنیت سایبری را در گروه امنیت شبکه و اطلاعات شمردهاند. در این گروه، میانه حقوق دریافتی خالص سطح کارشناس در تهران در پایان ۱۴۰۴، ۳۴ میلیون تومان در ماه بود و نیمه میانی ۲۸ تا ۴۱ میلیون میگرفتند. همین سطح در شهرهای بزرگ دیگر میانه ۳۰ میلیون دریافت کرده بود. کارشناس ارشد در کل کشور میانه ۶۰ میلیون و مدیر میانه ۷۹ میلیون تومان دریافت کرده بود.
درخواستی و پیشنهادی را با دریافتی یکی نگیرید
عدد درخواستی، یعنی آنچه همین آدمها برای ۱۴۰۵ انتظار داشتند، برای کارشناس تهران ۴۸ میلیون و برای کارشناس ارشد ۸۶ میلیون تومان بود. در آگهیهای ۱۴ آبان ۱۴۰۵، ۵۸ آگهی از ۲۴۱ آگهی بازه حقوق نوشته بودند و میانه بازهها ۴۵ تا ۶۵ میلیون تومان در ماه بود. پایینترین بازه ۲۰ تا ۳۰ میلیون و بالاترین، برای سرپرست یک تیم تست نفوذ، ۲۰۰ تا ۲۲۰ میلیون تومان بود. در ۵ آگهی کارشناس عمومی امنیت که حقوق داشتند، میانه ۶۰ تا ۸۰ میلیون بود؛ این نمونه کوچک است و نباید آن را قاعده دانست. عدد آگهی معمولا ناخالص یا با مزایاست و با دریافتی خالص گزارش حقوق یکی نیست.
چه چیزی درآمد را جابهجا میکند؟
سطح کار بیشترین اثر را دارد: فاصله میانه دریافتی کارشناس تهران و کارشناس ارشد ۲۶ میلیون تومان است. بعد از آن نوع کارفرما مهم است؛ بانکها، شرکتهای مالی و شرکتهای امنیتی که به مشتری خدمت میفروشند معمولا بالاتر پیشنهاد میدهند. تخصص کمیاب، مثل امنیت ابری یا تست نفوذ پیشرفته، و توان نوشتن گزارشی که مدیر بفهمد هم درآمد را بالا میبرند.
درآمد این کار در آمریکا و کانادا
در آمریکا میانه درآمد تحلیلگران امنیت اطلاعات در اردیبهشت ۱۴۰۴، ۱۲۹٬۱۸۰ دلار در سال ناخالص بود و نیمه میانی ۹۷٬۸۱۰ تا ۱۶۳٬۵۰۰ دلار میگرفتند. در کانادا میانه درآمد سالانه متخصصان امنیت سایبری ۱۰۳٬۰۰۱ دلار کانادا بود و بازه آن از ۶۲٬۴۰۰ تا ۱۵۰٬۰۰۹ دلار کانادا میرسید. این عددها ناخالصاند و هزینه زندگی و مالیات آن کشورها هم بالاست، پس با حقوق ایران مقایسه مستقیم نمیشوند.
این کار در ایران چه سختیها و محدودیتهایی دارد؟
پیش از انتخاب این مسیر، این واقعیتها را هم بدانید.
آزمون مدرکهای بینالمللی در ایران برگزار نمیشود
شرکت سازنده Security+ میگوید آزمون باید در کشور محل زندگی داده شود و ایران در فهرست کشورهایش نیست. آزمون آنلاین با مراقب هم برای ایران فعال نیست. بیشتر کسانی که مدرک میگیرند، برای آزمون به کشور دیگری میروند.
یادگیری تمام نمیشود
نسخه ۸ آزمون Security+ قرار است حدود ۲۶ آبان ۱۴۰۵ ارائه شود و خطرهای هوش مصنوعی و محیطهای امروزی را بیشتر پوشش میدهد؛ نسخه ۷ تا ۲۱ خرداد ۱۴۰۶ کنار آن میماند. ابزارها و حملهها هم هر سال عوض میشوند.
مسئولیت سنگین است
اگر نفوذی دیده نشود یا دیر دیده شود، نگاهها به تیم امنیت است. در شب و تعطیلی هم ممکن است برای یک رخداد تماس بگیرند.
در بعضی سازمانها گزینش و محرمانگی هست
دستگاههای دولتی و نظامی پیش از استخدام گزینش دارند و در شرکتها هم دسترسی به اطلاعات حساس معمولا با تعهد محرمانگی همراه است.
کار تقریبا همیشه حضوری است
فقط ۵ آگهی از ۲۴۱ آگهی دورکاری بود. سازمانها نمیخواهند دسترسی به سامانههای امنیتی از بیرون باز باشد.
بیشتر فرصتها در تهران است
۸۱ درصد آگهیها در استان تهران بود. در شهرهای دیگر بیشتر سراغ شرکتهای بزرگ استانی، بانکها و صنایع بروید یا برای کار در تهران برنامه بریزید.
متخصص امنیت سایبری شدن به چه کسی میآید؟
علاقهها و ترجیحها از توانایی مهمترند، چون توانایی با تمرین ساخته میشود. در طبقهبندی علاقههای شغلی، این کار ترکیبی از علاقه پژوهشی و علاقه به نظم و قاعده است.
احتمالا به شما میآید اگر
- از پیدا کردن علت یک مشکل لذت میبرید و تا ته آن را دنبال میکنید
- کار دقیق و پر از جزئیات خستهتان نمیکند
- دوست دارید بدانید یک سیستم از درون چطور کار میکند
- میتوانید چیزی را که فهمیدهاید ساده برای دیگران بنویسید
- خواندن منابع انگلیسی و یادگیری همیشگی برایتان سخت نیست
احتمالا سخت است اگر
- کار تکراری مثل خواندن لاگ و پیگیری وصله حوصلهتان را سر میبرد
- زیر فشار یک رخداد و تماس بیرون از ساعت کاری آرامشتان را از دست میدهید
- دنبال کاری هستید که نتیجهاش زود و آشکار دیده شود
- دوست ندارید با تیمهای دیگر بحث کنید و آنها را به تغییر قانع کنید
این شغل در یک نگاه
تست راه تا کار علاقههای شغلی و تیپ شخصیتی شما را کنار هم میگذارد و نشان میدهد این مسیر چقدر با شما جور است.
شروع تستسوالهای رایج درباره متخصص امنیت سایبری
متخصص امنیت سایبری به انگلیسی چه میشود؟
بیشتر Cybersecurity Specialist یا Cybersecurity Analyst. در آگهیهای ایرانی عنوانهای Security Engineer، Security Analyst و Information Security Specialist هم برای کارهای نزدیک به هم آمده است. عنوان مهم نیست؛ شرح وظایف را بخوانید.
فرق متخصص امنیت سایبری با کارشناس شبکه چیست؟
کارشناس شبکه شبکه را میسازد و روشن نگه میدارد؛ متخصص امنیت مراقب است همان شبکه راه نفوذ نشود. در عمل این دو خیلی به هم نزدیکاند و بیشتر متخصصهای امنیت از کار شبکه یا سرور وارد این کار شدهاند.
بدون مدرک دانشگاهی میشود متخصص امنیت سایبری شد؟
میشود، ولی سختتر است. ۱۸۲ آگهی از ۲۴۱ آگهی آبان ۱۴۰۵ مدرک کارشناسی خواسته بودند. کسی که مدرک ندارد باید با نمونهکار، گزارش تمرینها و سابقه در کارهای نزدیک مثل پشتیبانی شبکه جای آن را پر کند.
درآمد متخصص امنیت سایبری در ایران چقدر است؟
در گروه امنیت شبکه و اطلاعات، میانه دریافتی خالص کارشناس تهران در پایان ۱۴۰۴، ۳۴ میلیون تومان در ماه و کارشناس ارشد ۶۰ میلیون بود. میانه بازه ۵۸ آگهی آبان ۱۴۰۵، ۴۵ تا ۶۵ میلیون تومان بود.
استخدام امنیت سایبری در بانکها چطور است؟
در آگهیهای آبان ۱۴۰۵، ۱۷ آگهی از بانکها و ۱۴ آگهی از شرکتهای مالی و سرمایهگذاری بود. شرطهای این آگهیها مثل بقیه بود، ولی درباره حفظ اطلاعات مشتری و تطبیق با الزامهای بانکی حساسترند و کار در آنها تقریبا همیشه حضوری است.
سپاه و ارتش هم متخصص امنیت سایبری استخدام میکنند؟
نهادهای نظامی و بسیاری از دستگاههای دولتی نیروی امنیت را از راه فراخوان استخدامی و گزینش خودشان جذب میکنند و معمولا آگهیشان در سایتهای کاریابی عمومی نیست. شرطها و آزمون را فقط از اطلاعیه رسمی خود آن نهاد بخوانید.
استخدام کارآموز امنیت سایبری چه شرطی دارد؟
در آبان ۱۴۰۵، ۶ آگهی با عنوان کارآموز امنیت بود. این آگهیها علاقه، پشتکار و آشنایی با مفاهیم شبکه و امنیت پایه میخواستند و یکی صریحا دانشجو یا فارغالتحصیل کامپیوتر خواسته بود. در یکی از آنها کار کارآموز زیر نظر یک کارشناس تعریف شده بود.
مدرک Security+ نسخه تازه دارد؟
بله. نسخه فعلی SY0-701 است که نسخه انگلیسی آن ۲۱ خرداد ۱۴۰۶ کنار میرود. سازنده آن گفته نسخه ۸ حدود ۲۶ آبان ۱۴۰۵ ارائه میشود. پیش از ثبتنام در دوره بپرسید کدام نسخه درس داده میشود.
کار امنیت سایبری دورکاری دارد؟
خیلی کم. از ۲۴۱ آگهی آبان ۱۴۰۵ فقط ۵ آگهی دورکاری بود و بیشتر آنها مال تست نفوذ بودند. بیشتر سازمانها کار با سامانههای امنیتی را فقط از داخل شرکت اجازه میدهند.
چند سال طول میکشد تا کارشناس ارشد امنیت شوم؟
در آگهیهای آبان ۱۴۰۵ سطح کارشناس بیشتر ۲ تا ۳ سال و سطح ارشد بیشتر ۳ تا ۵ سال سابقه خواسته بود. سرعت شما به این بستگی دارد که در این سالها چقدر با رخداد و پروژه واقعی سر و کار داشته باشید.
پیش از انتخاب مسیر امنیت، علاقههایتان را بسنجید
امنیت سایبری چند در دارد: شبکه، SOC، تست نفوذ، حاکمیت و امنیت نرمافزار. تست راه تا کار کمک میکند بدانید کدام در با علاقهها و شخصیت شما بیشتر جور است.
شروع تستسوالی درباره تحلیلگر امنیت سایبری دارید؟
سوالتان را بپرسید. جواب را همینجا مینویسیم تا به کار بقیه هم بیاید.